

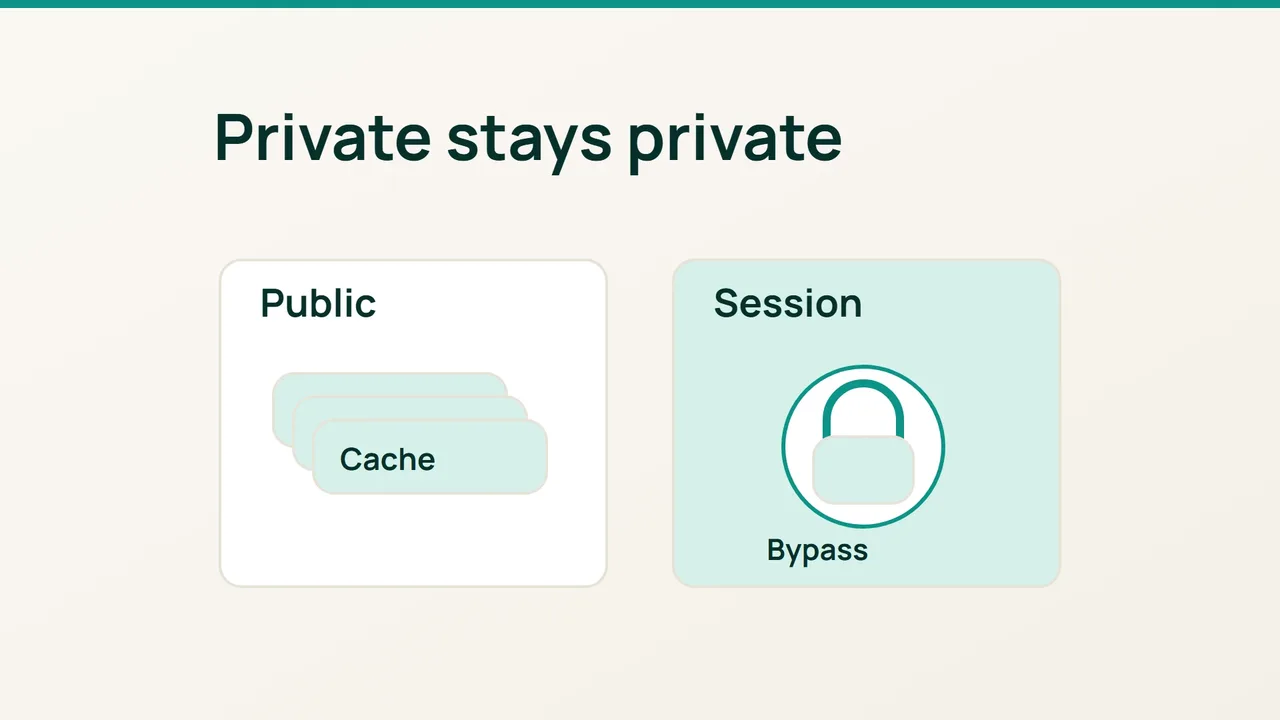
Cloudflare vient d'annoncer de nouveaux réglages pour les réponses qui varient selon les requêtes. Avant d'optimiser les variantes publiques, assurez-vous qu'une session connectée ne se retrouve pas dans un cache partagé.
1. Identifier le vrai marqueur de session
Connectez-vous à une copie de test de votre application et observez les cookies envoyés par le navigateur. Relevez le nom du cookie qui accompagne effectivement les requêtes authentifiées, sans copier sa valeur dans un ticket ou un document.
Le nom member_session utilisé ici est fictif. WordPress, ses extensions et les autres applications peuvent utiliser des noms différents. Faites confirmer le marqueur par la personne qui maintient le site.
Préparez trois profils séparés : visiteur anonyme, compte de test A et compte de test B. Donnez à chaque compte un élément visuel distinct, par exemple un nom de démonstration, pour repérer immédiatement un mélange de contenu.
Faites aussi l'inventaire des pages personnalisées accessibles sans ce cookie. Un panier anonyme ou une autre méthode de session peut demander une exclusion supplémentaire ; cette règle seule ne couvre pas tous les cas.
2. Créer une règle de contournement ciblée
Dans Caching, ouvrez Cache Rules et créez une règle avec une condition sur le nom d'hôte et sur le cookie observé. Exemple à adapter :
(http.host eq "shop.example.com" and http.cookie contains "member_session=")Choisissez Bypass cache dans Cache eligibility. La condition recherche ici une chaîne dans l'en-tête des cookies ; contrôlez qu'elle correspond réellement au format émis par votre application.
Examinez les autres règles de cache susceptibles de viser ces mêmes requêtes. Ne supposez pas que la simple présence de votre nouvelle règle garantit le résultat final.
Si des réponses personnalisées ont pu être stockées auparavant, organisez leur purge. Modifier une politique ne suffit pas à démontrer que tous les objets précédents ont disparu.
3. Vérifier le contenu, pas seulement l'en-tête
Chargez plusieurs fois la même page avec A, puis B, puis le visiteur anonyme. Utilisez des profils de navigateur distincts pour éviter de partager involontairement les cookies.
Dans l'onglet réseau, inspectez les en-têtes de réponse et le contenu affiché. Une réponse privée marquée HIT appelle une investigation. Inversement, l'absence de HIT ne démontre pas à elle seule que toutes les pages du site sont correctement isolées.
Vérifiez les liens profonds, la déconnexion et le retour vers une page déjà visitée. Le résultat attendu est que chaque profil ne reçoive que son propre état. Conservez cette petite matrice de tests et rejouez-la après un changement de cookie, d'extension ou de règle de cache.
Sources : Cloudflare Blog, documentation Cloudflare.
Retrouvez-le dans nos publications
Les étapes clés de cet article, en carrousel. Suivez-nous pour découvrir les prochaines. Nos publications sont rédigées en anglais.