

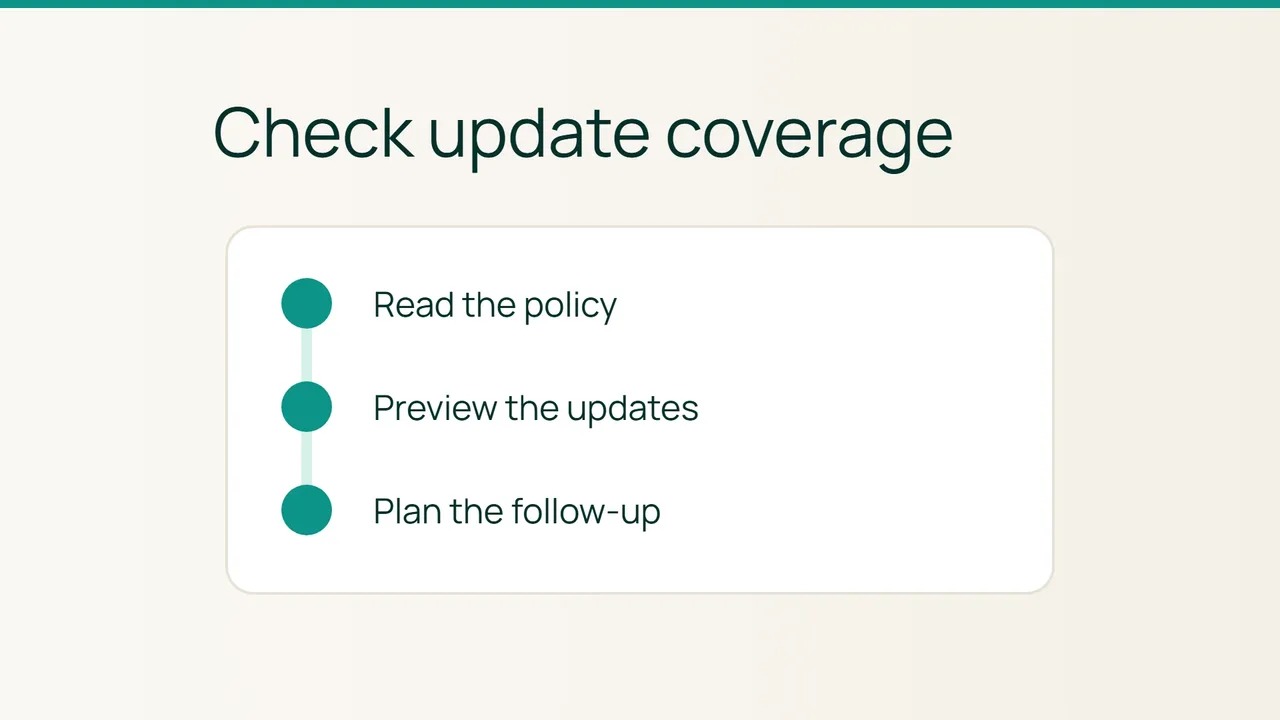
L'annonce de Cycle.io par Vultr illustre l'automatisation croissante de l'administration. Avant de déléguer la maintenance d'un VPS Ubuntu, vérifiez ce que ses mises à jour automatiques prennent réellement en charge. L'objectif est de produire un état des lieux, sans lancer de mise à niveau générale.
1. Délimiter la couverture attendue
Connectez-vous avec un compte autorisé à utiliser sudo. Ce guide concerne unattended-upgrades sur Ubuntu, pas une migration vers une nouvelle version de la distribution. Relevez vos applications critiques et les personnes qui peuvent les tester après maintenance.
Ouvrez en lecture les deux fichiers de configuration :
cat /etc/apt/apt.conf.d/20auto-upgradescat /etc/apt/apt.conf.d/50unattended-upgradesLe premier pilote l'exécution périodique ; le second contient notamment les origines permises, les exclusions et les choix de redémarrage. Si un fichier manque, consignez-le : ne créez pas une configuration au hasard pour faire disparaître le symptôme.
Listez à part les logiciels installés depuis un dépôt tiers ou un autre mécanisme. Ajouter un dépôt APT ne suffit pas à le faire couvrir automatiquement. Votre inventaire doit associer chaque composant important à une méthode de mise à jour et à un responsable.
2. Simuler plutôt que supposer
Actualisez les index, puis lancez une simulation :
sudo apt updatesudo unattended-upgrade -v --dry-runLa première commande rafraîchit les informations de paquets ; la seconde simule le travail d'unattended-upgrades. Si APT travaille déjà, attendez sa fin sans supprimer ses fichiers de verrouillage.
Dans le résultat, cherchez les origines autorisées et les paquets envisagés. Une absence de paquets à installer peut être normale ; elle ne prouve pas que tous vos logiciels sont couverts. Comparez le résultat avec l'inventaire de la première étape.
Notez toute exclusion et sa raison. Une exception acceptable doit avoir une autre procédure de maintenance, avec une date et un propriétaire. N'élargissez pas toutes les origines pour obtenir une simulation plus chargée : vérifiez chaque besoin séparément.
3. Prévoir la preuve après maintenance
Les journaux se trouvent dans /var/log/unattended-upgrades. Gardez la date d'une exécution réelle, son résultat et les contrôles applicatifs réalisés ensuite. Distinguez bien ce relevé du résultat de simulation.
Examinez également les réglages de redémarrage. Désactiver le redémarrage automatique du serveur ne garantit pas qu'aucun service ne redémarrera pendant une mise à jour. Prévoyez une fenêtre de maintenance et une procédure de retour arrière adaptée à votre application.
Avant de modifier la politique, choisissez un parcours de test représentatif : connexion, lecture d'une donnée et opération réversible. Désignez la personne qui le vérifiera. Votre audit est terminé lorsque chaque composant critique a une couverture connue, les exceptions sont suivies et les redémarrages ont un responsable.
Sources : Vultr, Ubuntu — mises à jour automatiques.
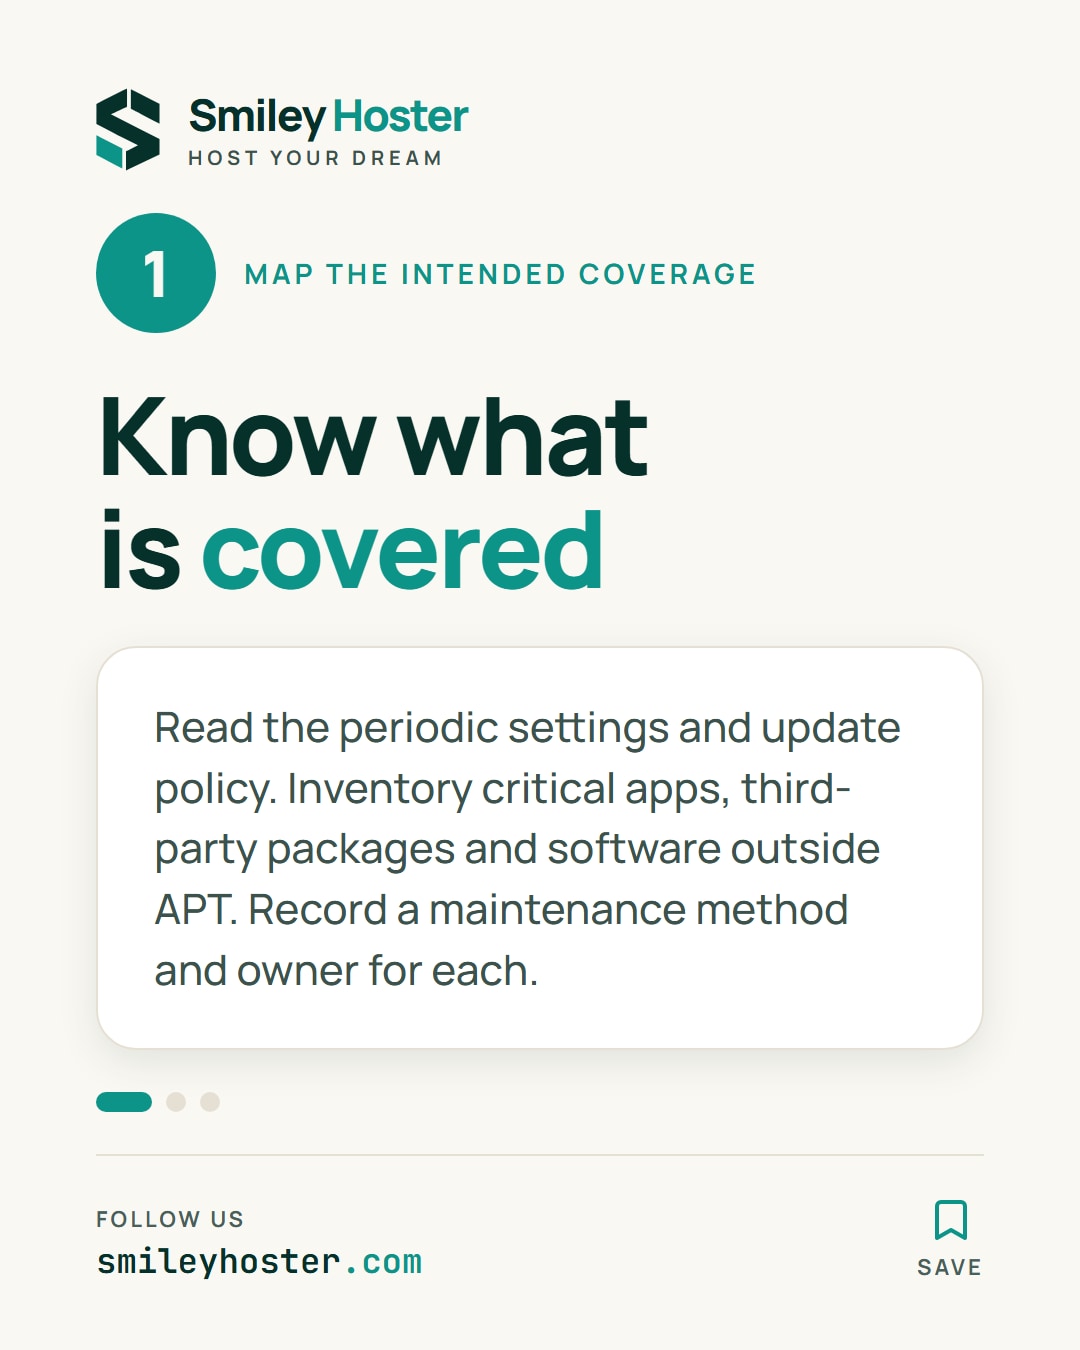
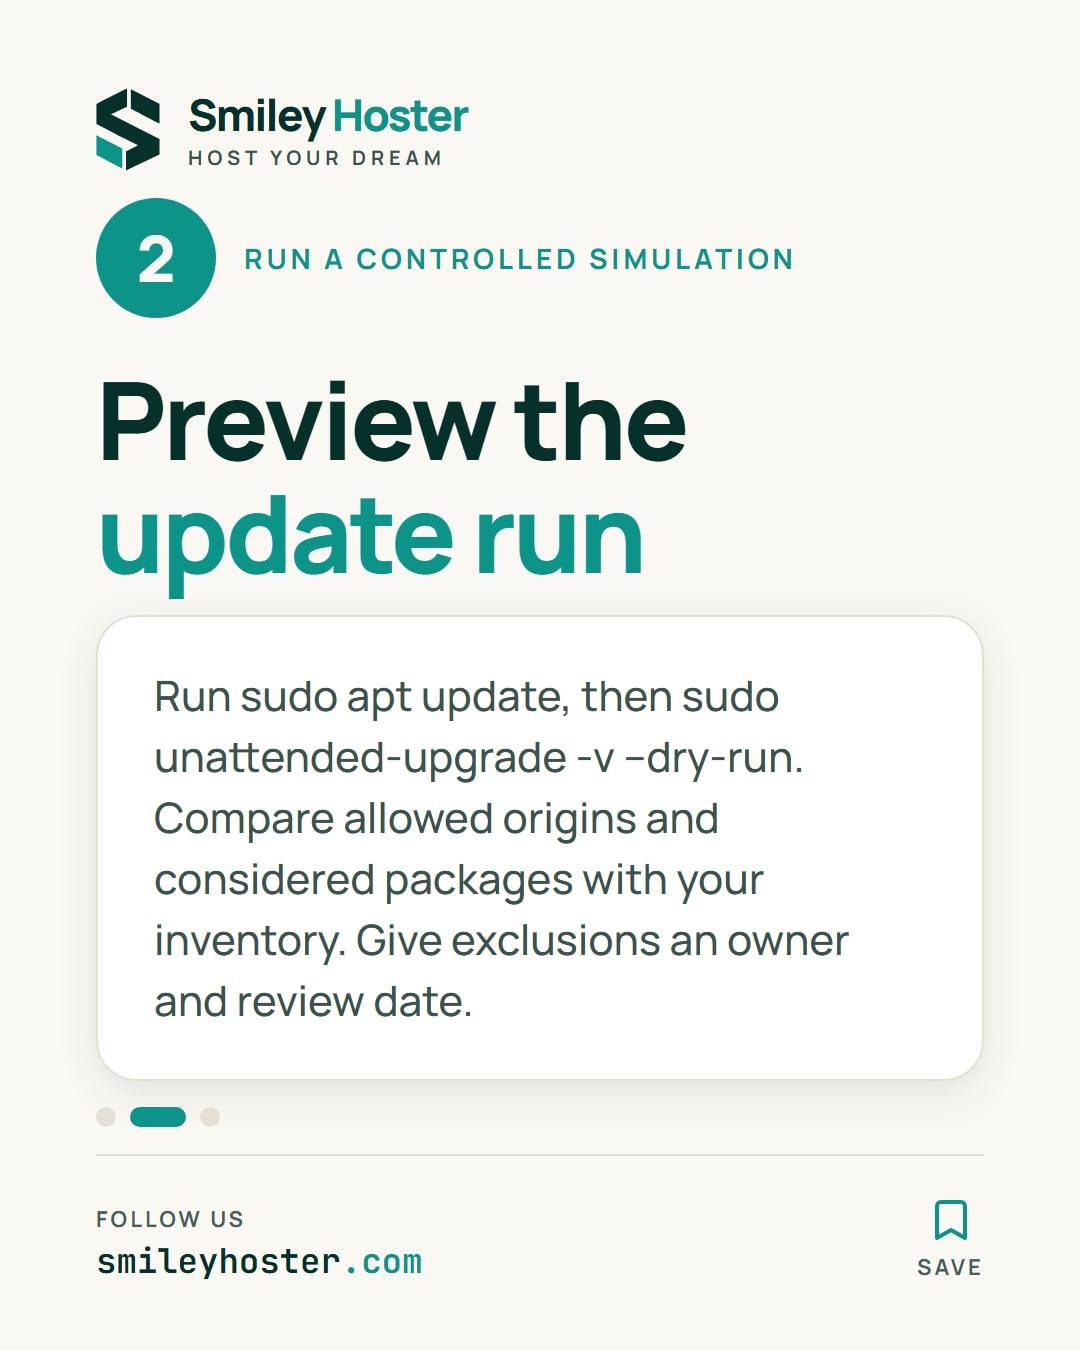
Retrouvez-le dans nos publications
Les étapes clés de cet article, en carrousel. Suivez-nous pour découvrir les prochaines. Nos publications sont rédigées en anglais.