

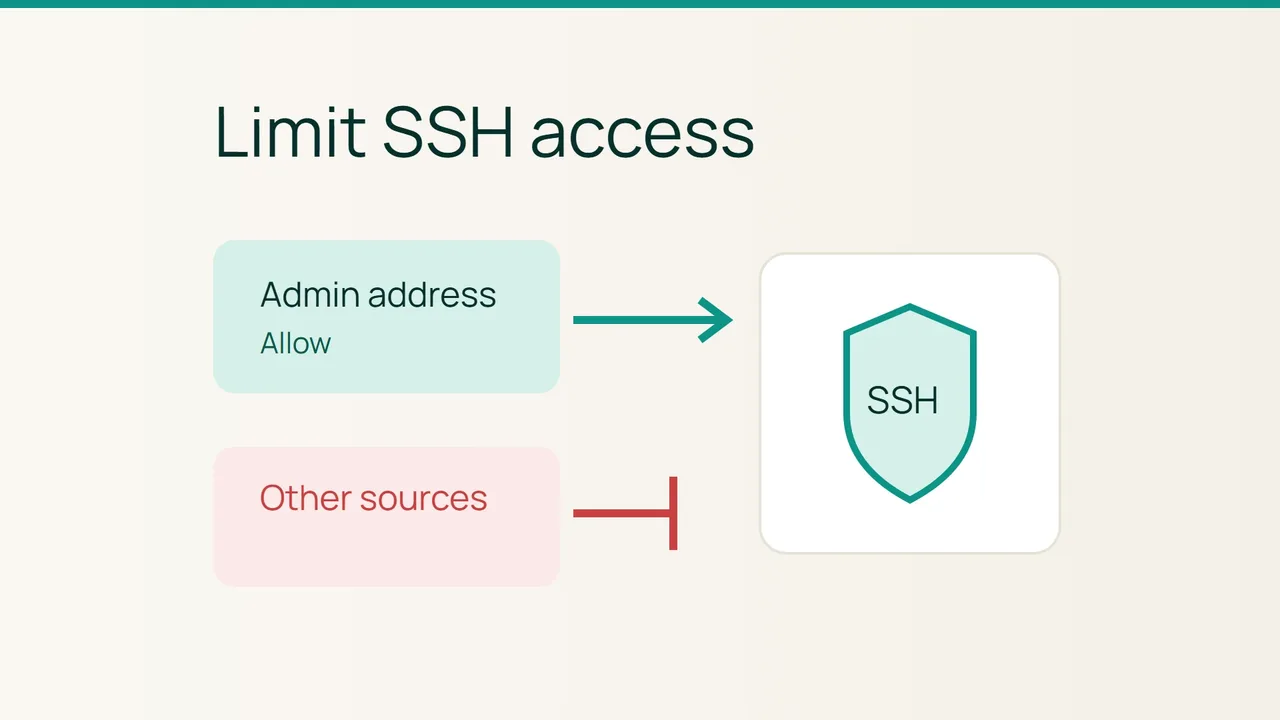
L'administration automatisée présentée par Vultr avec Cycle.io ne dispense pas de contrôler les accès réseau. Sur un VPS Ubuntu, une tâche concrète consiste à remplacer une autorisation SSH trop large par une règle limitée à votre adresse d'administration.
1. Vérifier les conditions avant de toucher aux règles
Ce guide suppose que UFW gère déjà le filtrage d'un VPS Ubuntu et que vous disposez d'une adresse publique d'administration stable. Si votre accès change régulièrement d'adresse, définissez d'abord un point d'accès stable avec votre administrateur réseau.
Gardez une session SSH ouverte et vérifiez l'accès à une console indépendante. Relevez le vrai port SSH ainsi que les éventuels autres filtres placés devant le VPS. Les commandes utilisent 22 et 203.0.113.27, une adresse de documentation à remplacer impérativement.
Affichez les règles et la politique actuelle :
sudo ufw status verbosesudo ufw status numberedSi UFW est inactif, arrêtez cette procédure : son activation exige un inventaire complet des services nécessaires. Si la politique entrante autorise tout, une simple règle ciblée ne suffira pas à restreindre SSH. Ne changez pas cette politique sans examiner les autres services.
2. Ajouter une autorisation ciblée et tester
Prévisualisez la règle correspondant à votre véritable adresse :
sudo ufw --dry-run allow proto tcp \ from 203.0.113.27 to any port 22Après vérification, ajoutez-la :
sudo ufw allow proto tcp \ from 203.0.113.27 to any port 22Le filtre doit utiliser l'adresse publique vue par le serveur, pas l'adresse privée de votre ordinateur. Si vous administrez en IPv6, préparez aussi une règle adaptée à cette source et vérifiez les règles IPv6 existantes.
Depuis un second terminal, ouvrez une nouvelle session SSH. Ne considérez pas une ancienne session toujours ouverte comme une validation. À ce stade, l'autorisation large existe encore : ce test confirme votre capacité à vous reconnecter, mais pas encore la restriction.
3. Retirer l'ouverture large avec une vérification finale
Relisez la liste numérotée. Identifiez exactement les autorisations qui rendent SSH accessible à tous, y compris les plages de ports ou profils applicatifs. N'effacez pas une règle dont le rôle n'est pas compris.
Retirez l'autorisation devenue inutile au moyen de ufw delete avec son numéro actuel, puis relisez la liste : les numéros peuvent changer. Recommencez une connexion depuis l'adresse autorisée. Depuis une autre connexion de test sous votre contrôle, vérifiez que l'accès indésirable est refusé.
En cas de perte d'accès, utilisez la console pour rétablir la règle précédente. Consignez l'adresse admise, le port, les résultats IPv4 et IPv6 et la procédure à suivre si l'adresse change. La restriction est validée seulement après ces essais, pas par la seule présence d'une nouvelle ligne UFW.
Sources : Vultr, Ubuntu — pare-feu.
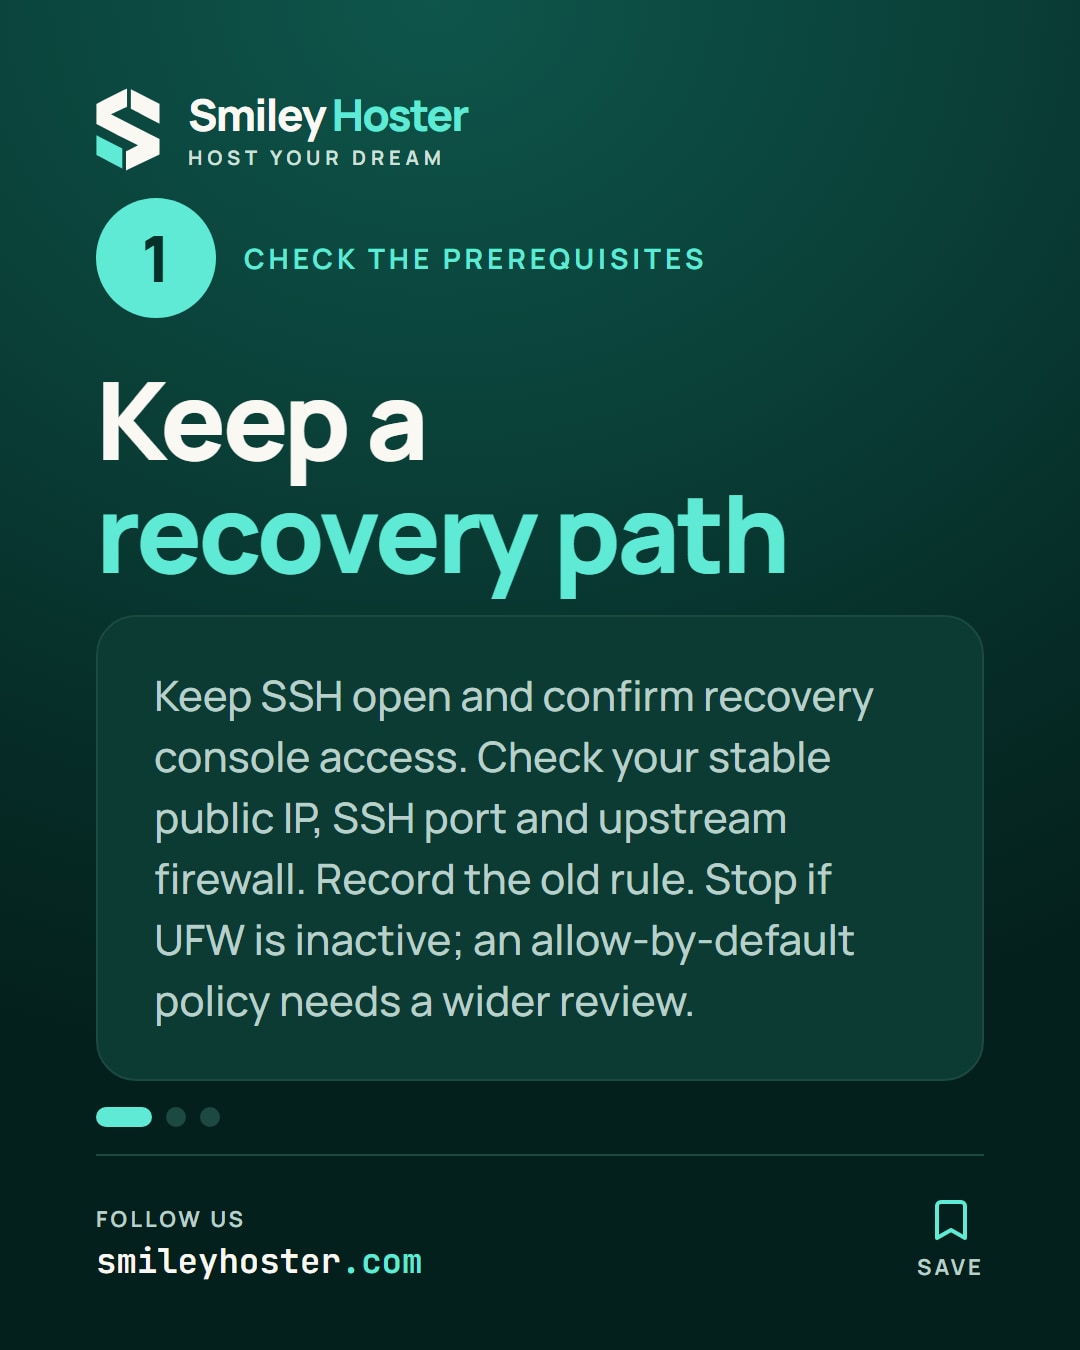
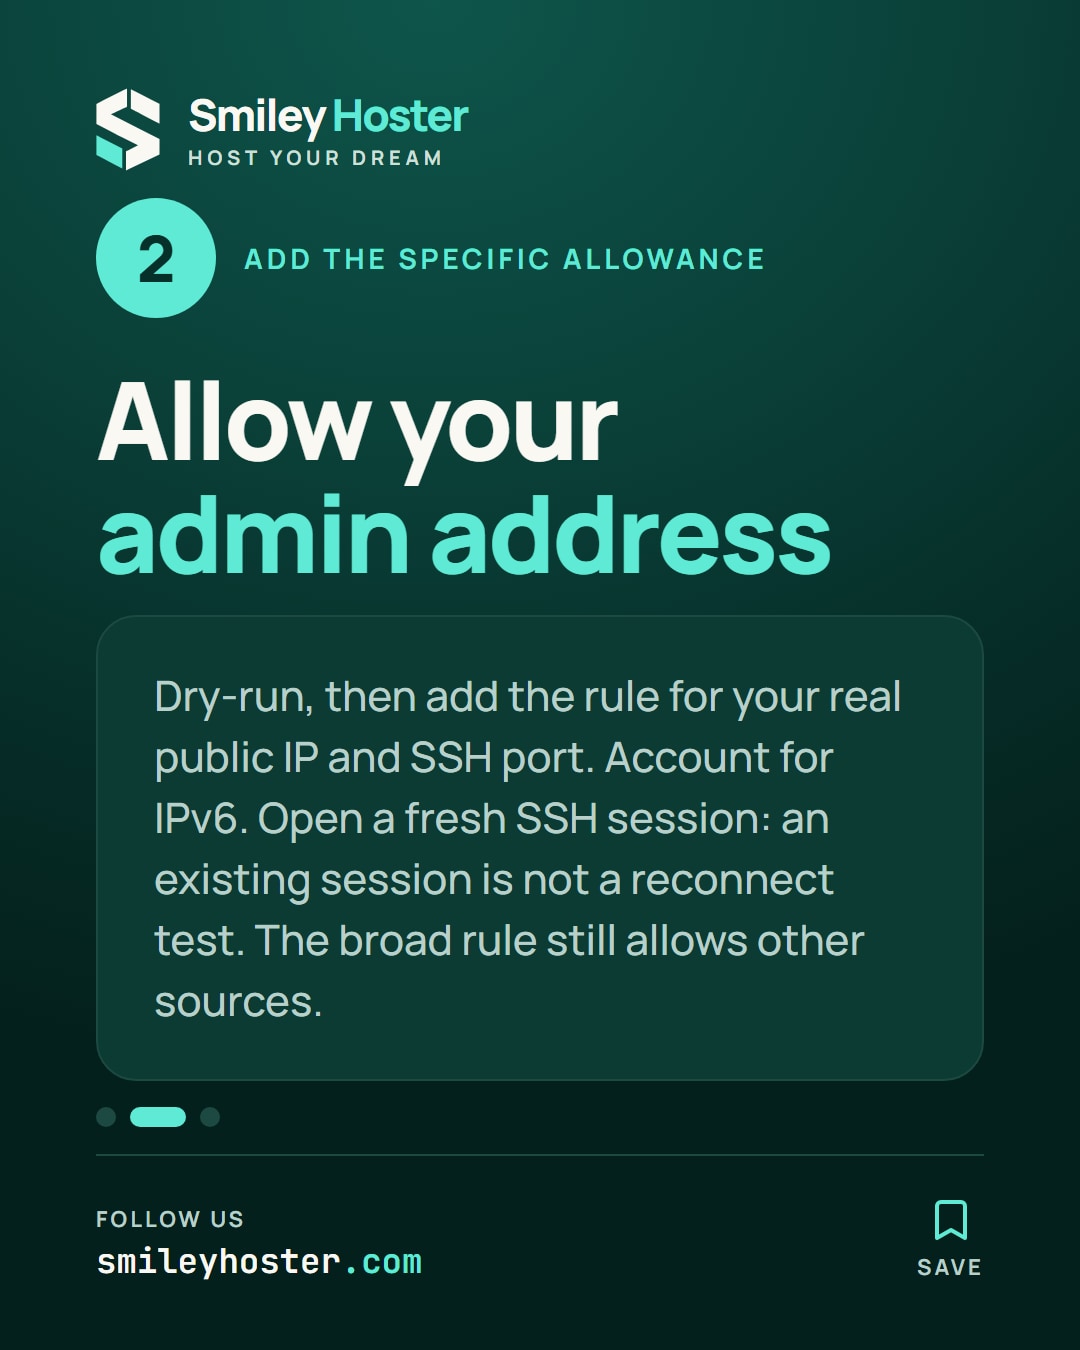
Retrouvez-le dans nos publications
Les étapes clés de cet article, en carrousel. Suivez-nous pour découvrir les prochaines. Nos publications sont rédigées en anglais.