

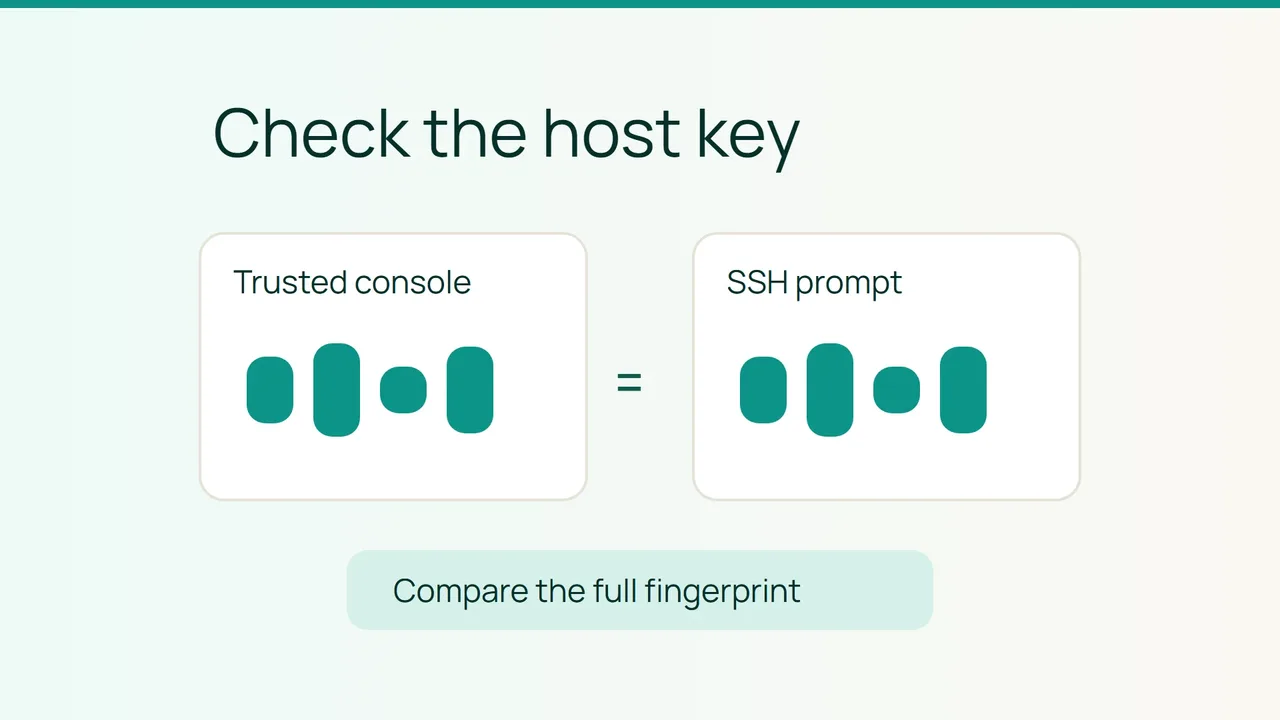
Vultr présente avec Cycle.io une nouvelle façon de piloter l'infrastructure depuis des assistants. Même lorsque vos outils évoluent, une première connexion SSH mérite un contrôle concret : comparer l'empreinte du serveur à une référence obtenue par un autre accès de confiance.
1. Préparer une référence indépendante
Ce guide concerne un VPS Linux utilisant OpenSSH et une première connexion manuelle. Vous devez disposer d'une console d'administration indépendante de la connexion SSH à vérifier, ou pouvoir demander l'empreinte à l'administrateur par un canal déjà authentifié.
Ouvrez la console depuis votre accès habituel au fournisseur. Vérifiez le nom du VPS et son adresse dans votre inventaire avant d'exécuter quoi que ce soit. Pour afficher l'empreinte de sa clé publique Ed25519 :
ssh-keygen -l -E sha256 \ -f /etc/ssh/ssh_host_ed25519_key.pubCette commande lit une clé publique ; elle ne crée ni ne remplace de clé. Si le fichier n'existe pas, arrêtez ce parcours et faites identifier la clé d'hôte effectivement utilisée. Ne générez pas une nouvelle clé pour faire disparaître l'erreur.
Recopiez le type de clé et la valeur commençant par SHA256: dans votre fiche serveur. L'empreinte reçue dans la fenêtre SSH à contrôler ne peut pas servir elle-même de référence indépendante.
2. Comparer avant d'accepter
Depuis votre ordinateur, lancez votre connexion habituelle. Exemple à adapter avec votre compte et votre adresse :
ssh deploy@192.0.2.25Au premier contact, examinez le type de clé annoncé et l'empreinte affichée. Comparez la chaîne entière avec la référence, pas seulement ses premiers caractères. Les deux côtés doivent concerner la même clé et utiliser le même format d'empreinte.
Si le client présente un autre type de clé, ne concluez pas immédiatement à une attaque ni à une correspondance. Relevez l'empreinte de cette clé depuis le même accès indépendant, avec l'aide de l'administrateur si nécessaire.
Acceptez uniquement après concordance. En cas de doute, répondez non et gardez les deux valeurs pour l'analyse, sans transmettre de mot de passe ni de clé privée.
3. Conserver une preuve utile
Ajoutez à votre fiche la date, l'adresse, le type de clé et l'origine de la référence. Vous aurez ainsi un point de comparaison lors d'une réinstallation ou d'un changement de machine.
Une alerte concernant une clé déjà connue relève d'une autre situation. Ne supprimez pas automatiquement l'ancienne entrée pour continuer : faites confirmer le changement par l'administrateur, puis suivez sa procédure de remplacement.
Le contrôle est terminé lorsque l'empreinte présentée correspond à la référence indépendante du VPS attendu. Une connexion qui réussit sans ce rapprochement ne suffit pas à documenter cette vérification.
Sources : Vultr, documentation ssh-keygen.
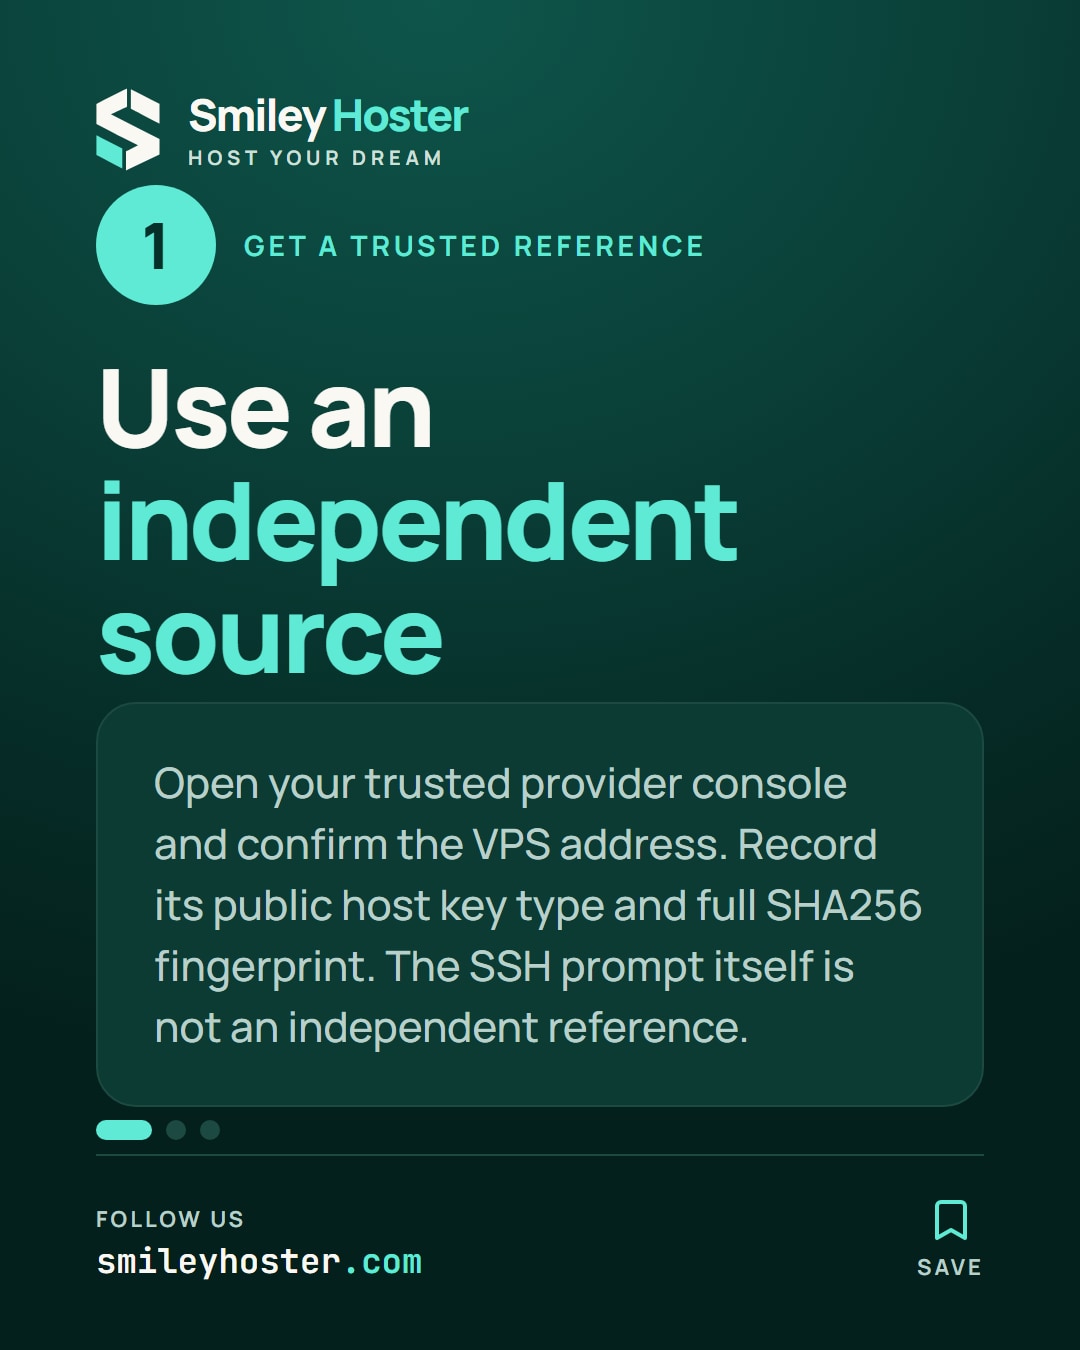
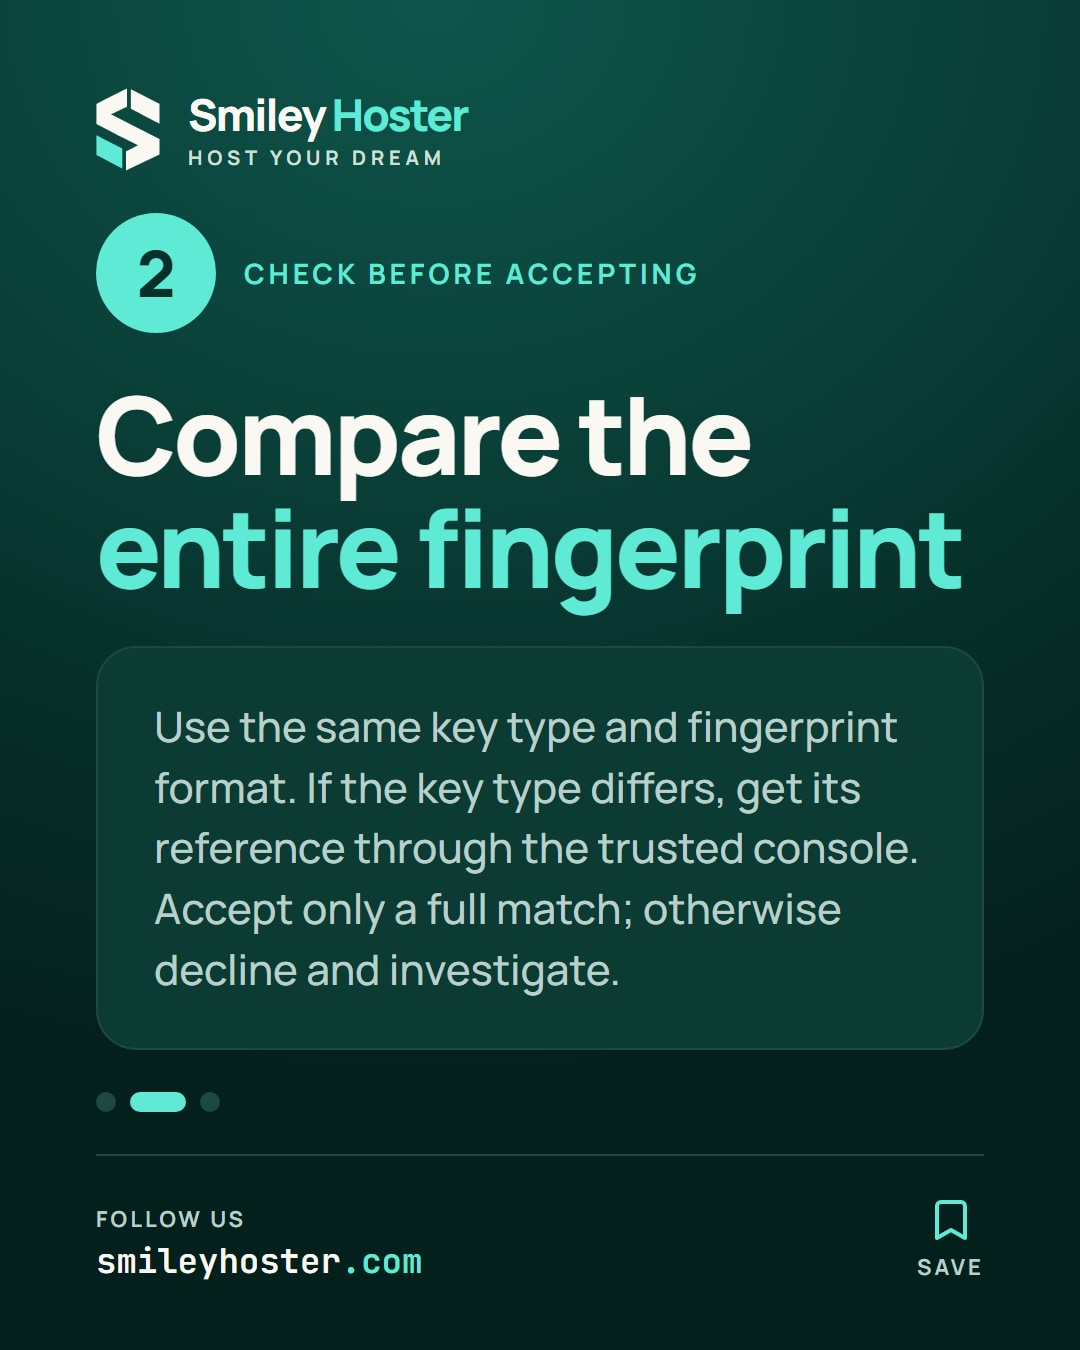
Retrouvez-le dans nos publications
Les étapes clés de cet article, en carrousel. Suivez-nous pour découvrir les prochaines. Nos publications sont rédigées en anglais.