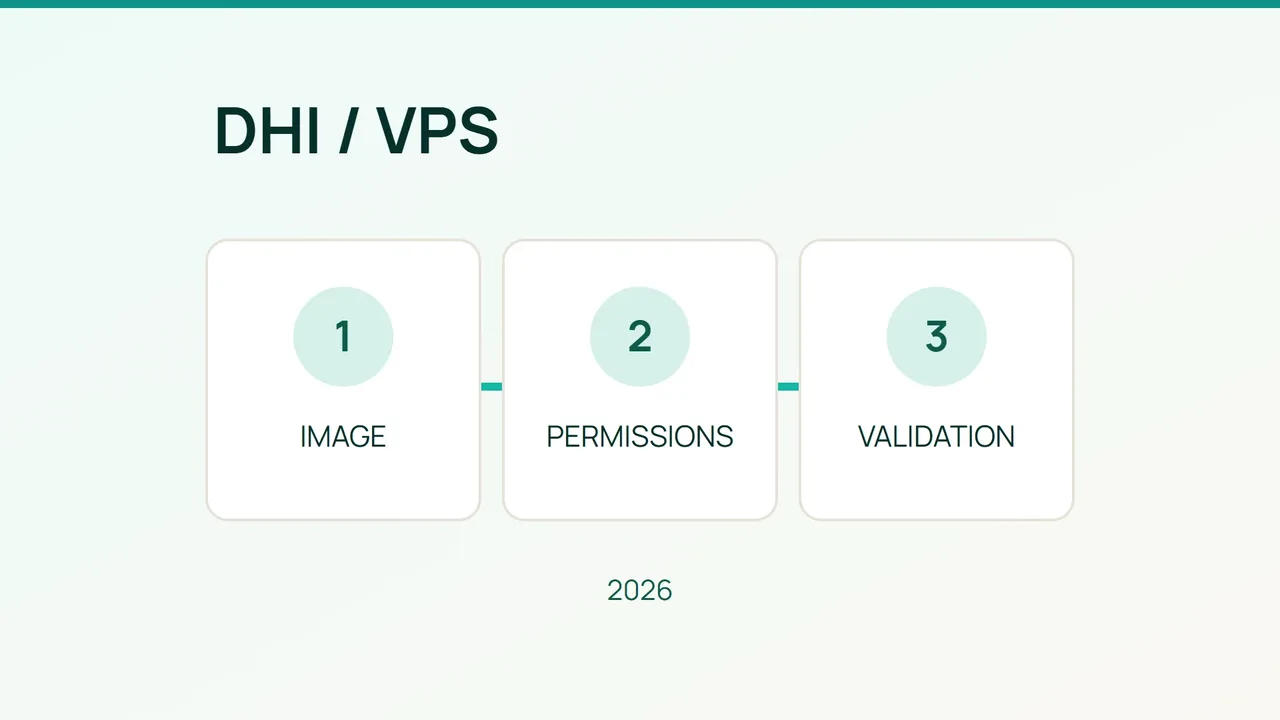
Migrer vers Docker Hardened Images (DHI) permet de revoir la sécurité d’une application conteneurisée sur VPS en 2026. Ce guide propose une recette de migration en préproduction, avec des critères de validation avant la bascule.
1. Préparer une migration reproductible
Docker présente DHI comme des images minimales, avec exécution non-root par défaut, variantes de développement et d’exécution, nomenclature logicielle signée (SBOM) et informations de provenance. Ces propriétés ne constituent pas une garantie d’absence de vulnérabilités dans votre application.
Choisissez une application pilote sans données critiques. Notez sa version, ses dépendances natives, ses ports, son utilisateur et les chemins où elle écrit. Sauvegardez les données et conservez la référence de l’ancienne image. Définissez trois essais : démarrage, requête métier et redémarrage avec données conservées.
Sélectionnez une variante DHI compatible avec votre environnement : une bibliothèque native peut dépendre de glibc ou de musl. Vérifiez le tag réellement disponible et relevez le digest retenu. Évitez de recopier un numéro de version trouvé dans un ancien tutoriel. Reconstruisez votre application avec cette base dans votre chaîne habituelle ; ne remplacez pas seulement l’image d’un service par une base vide.
2. Réduire les droits autour de l’image
La documentation Docker souligne que l’accès au démon permet des opérations sensibles sur l’hôte. Réservez cet accès aux administrateurs de confiance et n’ajoutez pas le socket Docker aux volumes de l’application. Examinez aussi les montages : donner accès à la racine du VPS annulerait une partie des protections attendues.
Pour administrer un démon distant par SSH, la documentation propose cette forme, à adapter à votre compte et votre hôte :
export DOCKER_HOST=ssh://USER@HOSTCette variable change la cible des commandes Docker de votre session. Vérifiez donc cette cible avant toute opération ; l’utilisateur distant doit être autorisé à accéder au démon. Ce réglage ne crée ni compte SSH ni autorisation Docker.
Conservez l’utilisateur non-root prévu par l’image. Retirez les capacités Linux inutiles et gardez uniquement celles que les essais justifient. Définissez des limites de ressources adaptées à la charge mesurée, puis testez les pointes de consommation.
3. Valider, dépanner et conserver un retour arrière
Exécutez les trois essais définis au départ dans un environnement isolé. Comparez les réponses, les journaux, les écritures persistantes et la consommation avec votre référence. Consignez le digest, les résultats et la date du test dans votre procédure de déploiement.
Une erreur de permission appelle une vérification du propriétaire des fichiers et des chemins d’écriture. Une bibliothèque introuvable demande de revoir les dépendances embarquées. Corrigez la cause avant d’élargir les privilèges.
FAQ
Une image minimale doit-elle contenir un shell ? Pas nécessairement. Prévoyez une méthode de diagnostic compatible avec la variante choisie avant la production.
Peut-on revenir immédiatement à l’ancienne image ? Seulement si les données restent compatibles. Testez séparément la restauration lorsqu’une migration modifie leur format.
Quand basculer ? Lorsque les essais métier, la persistance et le retour arrière sont documentés et satisfaisants. Programmez ensuite une nouvelle validation à chaque mise à jour de base.
Sources : Docker Hardened Images, Sécurité Docker Engine.