L'arrivée de services comme Email for agents de Cloudflare illustre l'automatisation croissante de la messagerie. Pour une entreprise, le premier projet utile peut rester modeste : trier une boîte dédiée, préparer un résumé et proposer une réponse sans donner au modèle le pouvoir d'envoyer.
1. Réduire ce que le workflow peut lire
Créez une boîte pilote contenant uniquement des messages autorisés pour cet usage. Dans Email Trigger (IMAP) de n8n, choisissez le dossier, laissez les pièces jointes désactivées et sélectionnez Action: None si vous ne souhaitez pas marquer les messages comme lus.
Utilisez TLS avec validation des certificats et un identifiant dédié. IMAP peut donner accès à bien plus qu'un dossier : sélectionner un dossier dans le workflow n'est pas une restriction d'autorisation côté serveur. Une boîte distincte réduit cette exposition.
Avec une API, limitez les autorisations à la lecture nécessaire et aux brouillons si cette permission existe séparément. Pour un webhook, authentifiez l'émetteur, validez la signature prévue par le fournisseur et refusez les événements rejoués.
Avant la connexion IMAP, vérifiez le certificat du serveur réel :
openssl s_client -connect mail.example.com:993 -servername mail.example.com -verify_hostname mail.example.com -verify_return_error2. Construire une chaîne qui produit des propositions
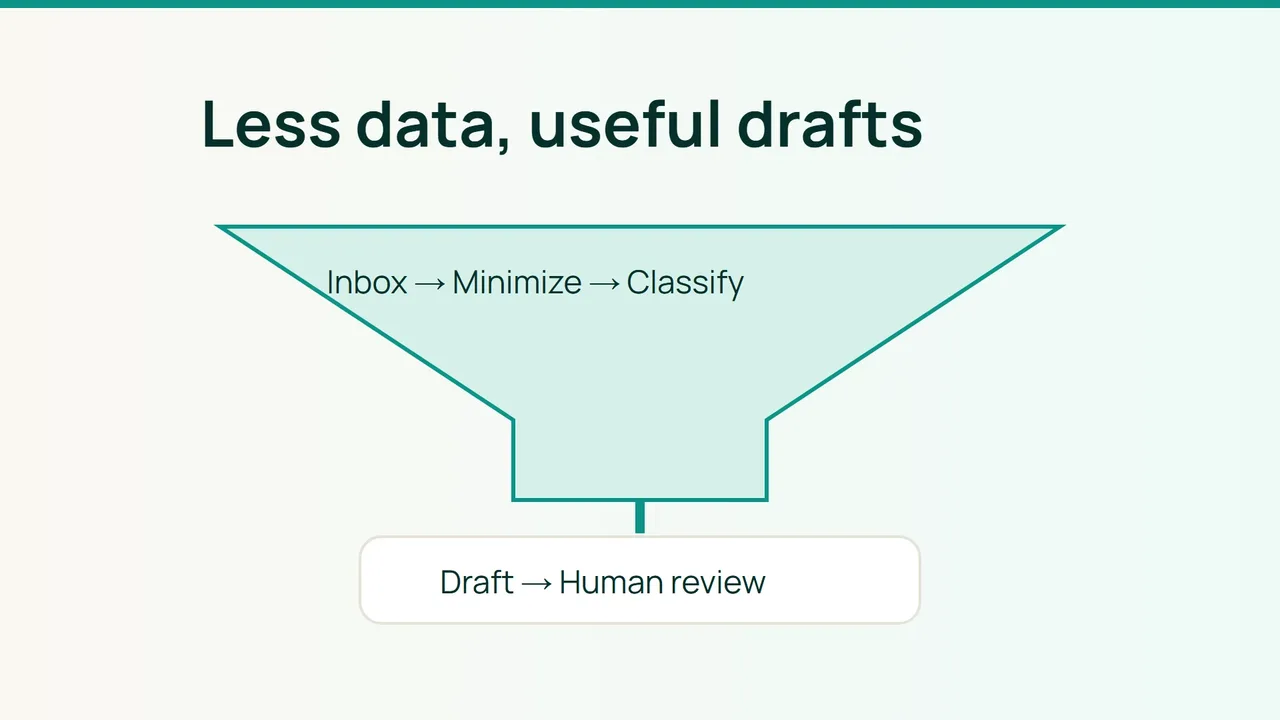
Organisez le flux : réception → dédoublonnage → masquage → classification → contrôle → brouillon. La priorité peut combiner un identifiant client connu et une échéance structurée ; ne faites pas confiance au seul mot « urgent ».
Avant appel au modèle, retirez signatures, historiques inutiles, identifiants personnels et secrets. Envoyez uniquement l'extrait nécessaire. Si le contenu sensible ne peut pas être réduit, dirigez-le vers une revue humaine ou une infrastructure explicitement approuvée.
Exemple de sortie attendue, à valider dans un schéma strict :
{ "category": "support", "priority": "normal", "summary": "Customer requests a status update.", "draft": "We are checking your request."}Les e-mails sont des données non fiables. Une phrase demandant d'ignorer les règles ne doit jamais modifier les permissions, les destinataires ou les outils accessibles. Le modèle ne choisit pas une URL arbitraire à appeler. Une personne valide le brouillon et le destinataire avant envoi.
3. Tester la confidentialité et les reprises
Pour un n8n auto-hébergé, exemple de variables à intégrer au déploiement existant :
EXECUTIONS_DATA_SAVE_ON_SUCCESS=noneEXECUTIONS_DATA_SAVE_ON_ERROR=noneEXECUTIONS_DATA_SAVE_MANUAL_EXECUTIONS=falseEXECUTIONS_DATA_SAVE_ON_PROGRESS=falseEXECUTIONS_DATA_PRUNE=trueEXECUTIONS_DATA_MAX_AGE=2424 heures est un choix de pilote, pas une garantie d'effacement immédiat. Vérifiez aussi journaux, sauvegardes, exécutions en attente et conservation chez le fournisseur du modèle. Gardez des métriques sans corps d'e-mail.
Erreurs courantes
Télécharger toutes les pièces jointes, conserver les données d'erreur et autoriser l'envoi automatique dès le premier test augmentent l'exposition.
FAQ
Auto-héberger n8n suffit-il ? Non si le modèle distant reçoit encore les messages.
Comment éviter deux brouillons ? Enregistrez une clé stable, par boîte et identifiant fournisseur, avant de traiter un événement déjà reçu.
Vérification finale
Testez un doublon, une instruction malveillante dans le corps, un timeout du modèle et une demande sensible. Aucun cas ne doit déclencher un envoi ou une sortie de données non prévue.
Sources : Cloudflare, n8n — IMAP, n8n — execution data.