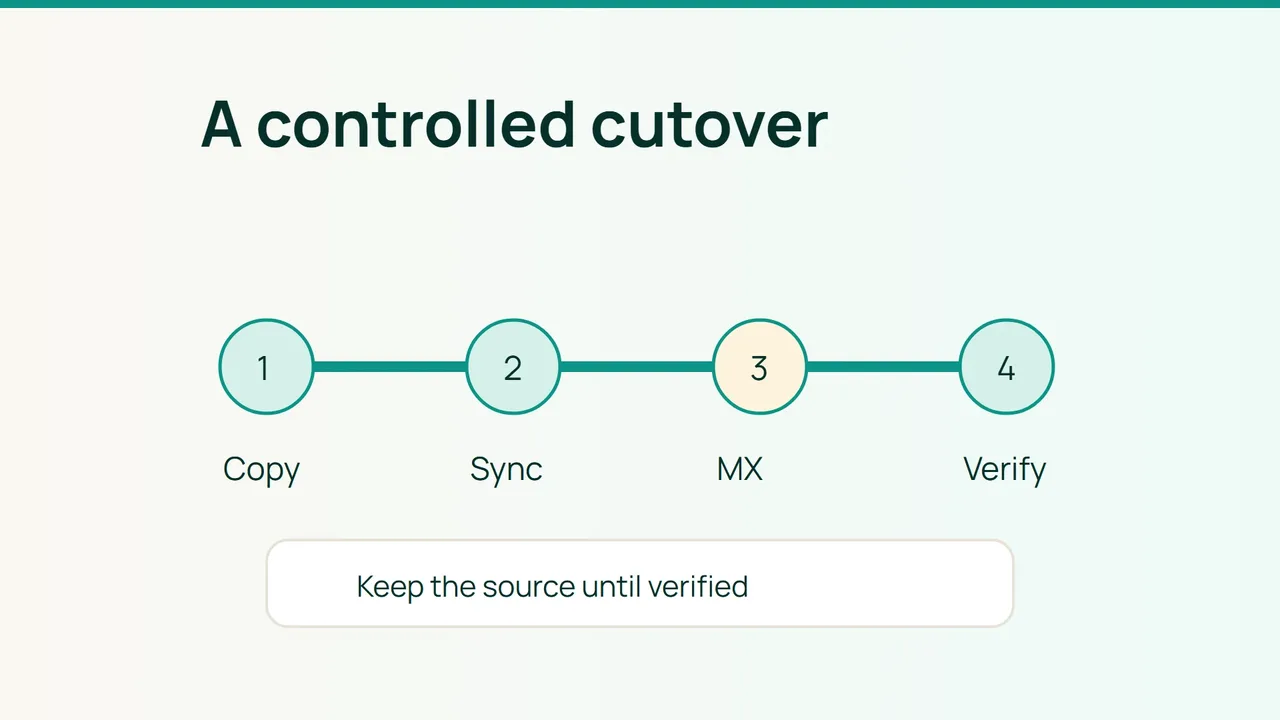
Une migration de centaines de boîtes se gagne par les contrôles, pas par une promesse de coupure nulle. Pour votre projet 2026, utilisez imapsync afin de préparer la copie pendant que l'ancien service reste disponible, puis organisez une bascule vérifiable.
1. Préparer un inventaire et un pilote
Relevez adresses, aliases, quotas, volumes, dossiers spéciaux et clients utilisés. IMAP transporte les messages ; prévoyez séparément contacts, calendriers, règles, signatures et délégations.
Créez les boîtes de destination et testez leur capacité. Sauvegardez la source. Choisissez des pilotes représentatifs : grosse boîte, noms de dossiers accentués et nombreux messages envoyés.
Préparez deux fichiers secrets accessibles uniquement à l'opérateur. Exemple Bash pour un couple de serveurs IMAP classiques ; adaptez l'authentification aux fournisseurs :
chmod 600 /secure/old.pass /secure/new.passimapsync --host1 old.example.com --ssl1 --user1 user@example.com --passfile1 /secure/old.pass --host2 new.example.com --ssl2 --user2 user@example.com --passfile2 /secure/new.pass --sslargs1 SSL_verify_mode=1 --sslargs2 SSL_verify_mode=1 --dryVérifiez la chaîne et le nom des certificats ; n'assouplissez pas les contrôles pour contourner un échec. Le mode dry prépare un essai sans copie : il ne prouve pas qu'une boîte complète sera transférée.
2. Copier puis synchroniser par lots
Après validation, retirez --dry pour la copie initiale. N'ajoutez aucune option de suppression ou d'expunge. Relancez avec les mêmes paramètres pour copier les messages manquants.
Conservez un état par boîte : début, fin, code de sortie, erreurs, écarts par dossier et dernier passage réussi. Protégez les journaux qui révèlent les adresses et les noms de dossiers.
Commencez avec peu de connexions simultanées et augmentez selon CPU, disque, réseau et limitations des deux prestataires. Une erreur doit suspendre le lot concerné, pas disparaître dans un résultat global.
Comparez dossiers, volumes et messages témoins avec pièces jointes, dates et drapeaux. Les nombres seuls ne suffisent pas : documentez les différences de dossiers virtuels ou de représentation chez les fournisseurs.
3. Basculer sans perdre la trace des arrivées
Réduisez le TTL suffisamment tôt pour laisser expirer l'ancienne valeur. Autorisez temporairement les deux infrastructures légitimes dans un seul SPF, configurez DKIM sur la destination et préservez l'alignement DMARC.
Exemple de nouveau MX, à adapter après validation du serveur :
example.com. 300 IN MX 10 new.example.com.dig +short MX example.comdig +short TXT example.comdig +short TXT _dmarc.example.comChangez les clients vers la destination et effectuez une nouvelle synchronisation. Maintenez l'ancien service pour les expéditeurs utilisant encore des caches, puis rejouez des différentiels jusqu'à absence d'arrivées résiduelles constatée.
Testez réception externe, émission SMTP, réponse et connexion IMAP. Ne gardez pas l'ancien MX comme secours sans routage maîtrisé : il pourrait continuer à recevoir seul.
Erreurs courantes
Fermer trop tôt la source, propager les suppressions et oublier les mails envoyés pendant la transition.
FAQ
Peut-on garantir zéro interruption ? Non : prévoyez une fenêtre annoncée et une assistance utilisateurs.
Un retour MX suffit-il au repli ? Non : réconciliez aussi les messages reçus sur la destination.
Vérification finale
Chaque boîte a un différentiel réussi, des écarts expliqués, des tests SMTP/IMAP et l'accord de son propriétaire avant retrait de la source.
Sources : imapsync, imapsync — options.
Retrouvez-le dans nos publications
Les étapes clés de cet article, en carrousel. Suivez-nous pour découvrir les prochaines. Nos publications sont rédigées en anglais.