Avec la multiplication des services émetteurs en 2026, sécuriser le transport entre serveurs reste distinct de l'authentification du domaine. STARTTLS opportuniste peut subir un déclassement : préparez une politique vérifiable avant d'imposer le chiffrement.
1. Choisir une protection compatible
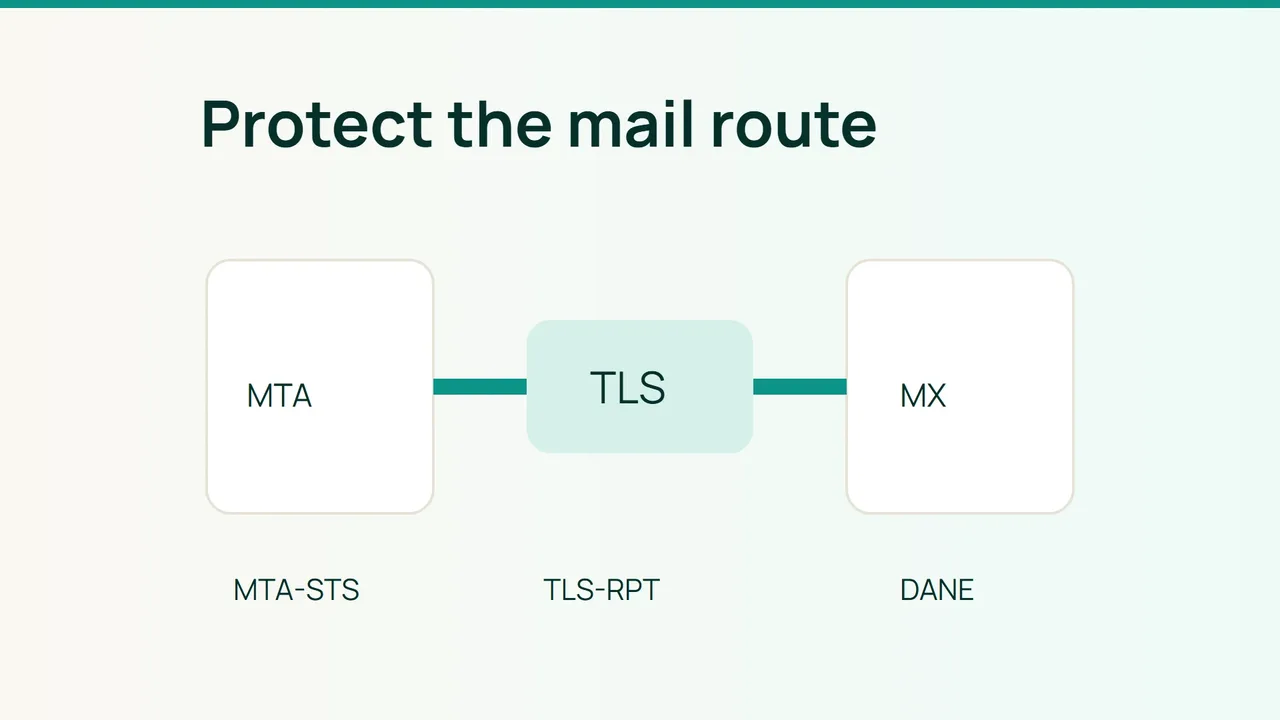
MTA-STS annonce via DNS une politique publiée sur HTTPS, qui précise les MX autorisés et impose TLS aux expéditeurs compatibles en mode enforce. TLS-RPT fournit des rapports d'échecs ; il n'impose pas lui-même le chiffrement.
DANE associe le service SMTP à une clé ou un certificat via TLSA et une chaîne DNSSEC validée. Publier ces données ne suffit pas à rendre votre MTA sortant compatible : vérifiez séparément ses capacités d'application des politiques.
Ces mécanismes protègent le transport SMTP entre serveurs, pas le contenu de bout en bout. Sur une infrastructure mutualisée, faites confirmer qui contrôle les MX, les certificats et DNSSEC.
2. Déployer MTA-STS en observation
Pour example.com, servez ce fichier à l'adresse HTTPS mta-sts.example.com/.well-known/mta-sts.txt, avec un certificat public valide :
version: STSv1mode: testingmx: mx.example.commax_age: 8640086400 est une durée de cache proposée pour ce pilote, pas une obligation. Ajoutez les TXT suivants ; remplacez le domaine et créez la boîte de rapports :
_mta-sts IN TXT "v=STSv1; id=20261010a;"_smtp._tls IN TXT ( "v=TLSRPTv1; rua=mailto:tls@example.com")Listez tous les MX utiles, y compris le secours. Depuis une machine externe, testez chaque serveur :
openssl s_client -starttls smtp -connect mx.example.com:25 -servername mx.example.com -verify_hostname mx.example.com -verify_return_errorContrôlez chaîne de confiance, nom, expiration et STARTTLS. Analysez les rapports JSON TLS-RPT par MX et type d'échec. Passez à enforce seulement après résolution des anomalies et augmentez l'id DNS à chaque nouvelle politique.
3. Ajouter DANE et préparer le repli
Avec DNSSEC correctement validé, publiez un TLSA sous _25._tcp.mx.example.com. Le choix 3 1 1 représente le certificat terminal, sa clé publique SPKI et SHA-256. Calculez l'empreinte depuis le certificat réellement déployé :
openssl x509 -in mx.pem -pubkey -noout | openssl pkey -pubin -outform DER | openssl dgst -sha256dig +dnssec TLSA _25._tcp.mx.example.comSaisissez « 3 1 1 » suivi de cette empreinte dans le champ TLSA. dig +dnssec demande les signatures mais ne les valide pas à lui seul : utilisez un résolveur validant et un test DANE indépendant.
Avant rotation de clé, publiez l'ancienne et la nouvelle association, attendez les caches, puis déployez. En repli MTA-STS, publiez mode none et un nouvel id, en maintenant HTTPS ; une politique enforce déjà en cache peut persister. Pour DANE, restaurez la clé correspondant au TLSA valide et réparez DNSSEC plutôt que compter sur une suppression immédiate.
Erreurs courantes
Oublier le MX secondaire, utiliser une empreinte d'un autre certificat ou retirer HTTPS pendant le repli.
FAQ
Faut-il les trois mécanismes ? Choisissez selon les capacités et responsabilités réelles.
Le mode testing bloque-t-il les échecs ? Il sert à observer avant enforcement.
Vérification finale
Tous les MX passent les tests, les rapports arrivent, les renouvellements sont supervisés et le repli tient compte des caches.
Sources : RFC 8461, RFC 8460, RFC 7672.