Les analyses récentes de Cloudflare sur les boutiques compromises rappellent que la sécurité comporte plusieurs couches. Pour le trafic entrant, une première tâche mesurable consiste à bloquer un chemin retiré du service avec une règle WAF précise.
1. Définir ce qui doit être refusé
Choisissez un ancien point d'entrée réellement inutilisé, par exemple /legacy-upload. Ce nom est fictif : faites confirmer le chemin réel par la personne qui gère l'application.
Vérifiez les liens, intégrations et tâches automatiques qui pourraient encore l'appeler. Notez le comportement attendu : le chemin ciblé doit être refusé, mais les pages publiques et les formulaires actifs doivent continuer à fonctionner.
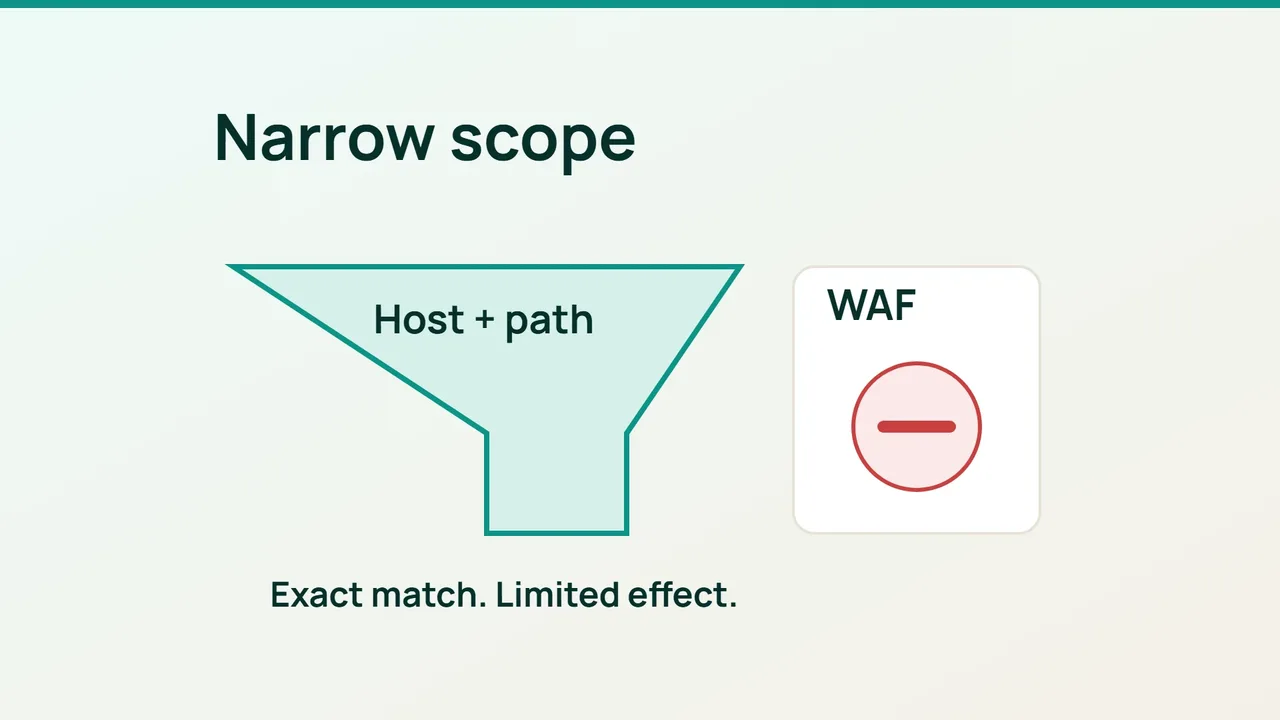
Ajoutez le nom d'hôte à la condition. Un même chemin peut avoir un autre usage sur un sous-domaine voisin. Préparez aussi une requête de contrôle vers une page existante afin de détecter une règle trop large.
Cette règle porte sur les requêtes web arrivant à l'application. Elle ne prouve pas l'absence de code malveillant déjà exécuté dans le navigateur et ne remplace pas la correction du serveur.
2. Construire et relire la condition
Dans Cloudflare, ouvrez Security rules, puis Create rule et Custom rules. Choisissez un nom décrivant la cible et le motif du blocage.
Avec le constructeur, associez Hostname equals au nom exact et URI Path equals au chemin confirmé, en utilisant AND. L'expression correspondante peut ressembler à ceci :
(http.host eq "www.example.com" and http.request.uri.path eq "/legacy-upload")Choisissez l'action Block. Enregistrez d'abord en brouillon si la vérification métier n'est pas terminée. Relisez particulièrement l'opérateur : remplacer une égalité par une recherche partielle élargit la portée.
Faites examiner la condition avec vos exemples autorisés et interdits avant de la déployer. Conservez son état précédent pour pouvoir revenir sur cette seule modification.
3. Prouver que le périmètre reste étroit
Après déploiement, appelez le chemin choisi sans envoyer de données sensibles :
curl -I https://www.example.com/legacy-uploadcurl -I https://www.example.com/La première requête doit subir l'action prévue ; la seconde ne doit pas être bloquée par cette règle. Testez aussi depuis le navigateur les parcours réellement utilisés, car un contrôle HEAD ne reproduit pas tous les formulaires.
En cas de faux positif, désactivez la nouvelle règle puis corrigez sa condition. Ne multipliez pas les exceptions avant d'avoir compris l'écart. Notez les résultats, la date et le responsable : cette petite fiche permettra de supprimer proprement la règle lorsque le chemin n'existera plus.
Sources : Cloudflare Blog, documentation Cloudflare.