Avant d'adopter les nouveaux réglages du cache Cloudflare, assurez-vous que la liaison avec votre hébergement est vérifiable. Ce guide prépare l'activation de Full (strict) pour un site déjà proxifié, sans confondre certificat public et certificat du serveur.
1. Examiner le certificat au bon endroit
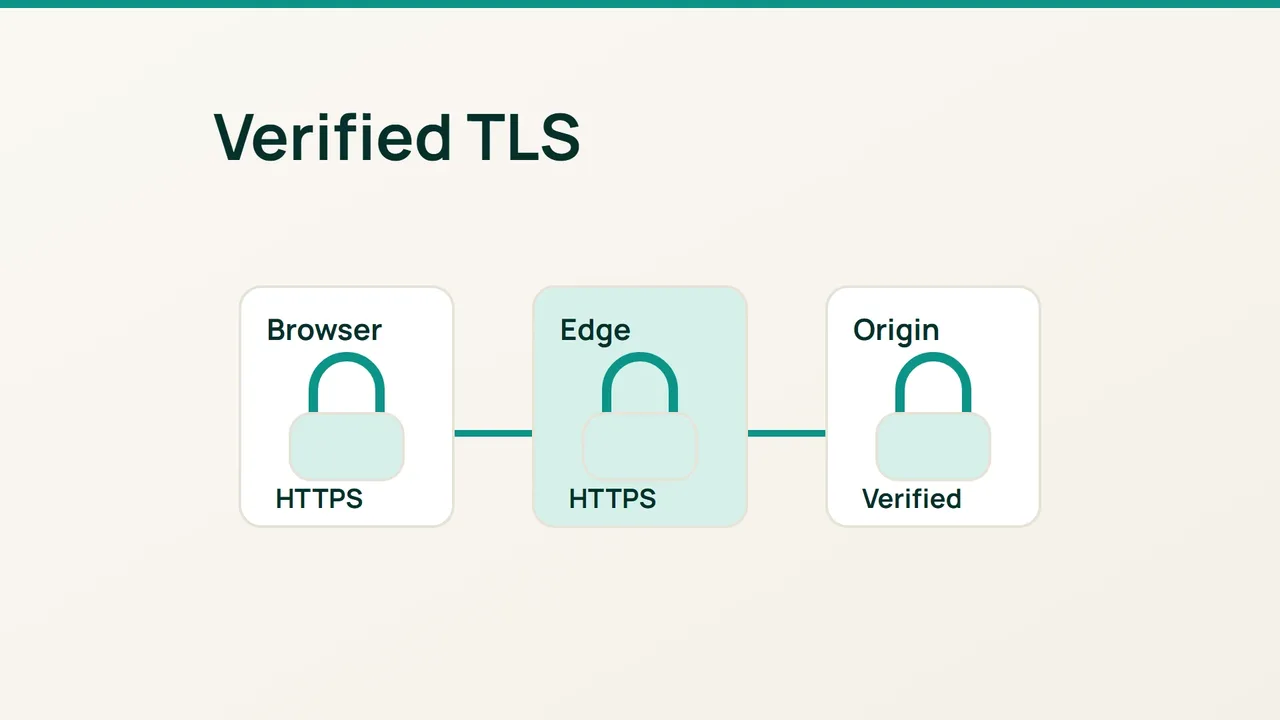
Un navigateur connecté au domaine proxifié voit le certificat présenté par Cloudflare. Ce contrôle ne suffit donc pas à connaître celui que sert votre hébergement.
Dans l'administration du serveur ou avec l'aide de son gestionnaire, identifiez le certificat du site concerné. Contrôlez sa période de validité, son émetteur et les noms couverts. Full (strict) exige un certificat valide, correspondant au nom demandé ou ciblé, délivré par une autorité publique reconnue ou par Cloudflare Origin CA.
Vérifiez aussi que le serveur accepte HTTPS sur le port 443. Si vous utilisez plusieurs hôtes ou serveurs d'origine, faites l'inventaire de chacun avant une modification à l'échelle de la zone.
Pour un certificat public et un accès direct autorisé, ce test conserve le nom du site tout en choisissant l'adresse du serveur :
curl --resolve example.com:443:192.0.2.20 \ -I https://example.com/Remplacez les deux valeurs d'exemple. N'ajoutez pas -k : cela supprimerait la vérification recherchée. Un certificat Origin CA demande une chaîne de confiance adaptée à votre outil ; un échec de confiance local ne démontre pas à lui seul un refus par Cloudflare.
2. Choisir le mode après les contrôles
Relevez le mode actuel et les éventuels réglages particuliers du site. Dans Cloudflare, ouvrez la vue d'ensemble SSL/TLS et sélectionnez Full (strict).
Préparez ce changement pendant une période où vous pouvez surveiller le site. Gardez l'accès à l'administration du serveur et la personne responsable du certificat disponibles.
Ne profitez pas de cette opération pour changer aussi les redirections ou les règles de cache. Vous pourrez ainsi relier une éventuelle régression au réglage modifié.
3. Tester le parcours public
Ouvrez le domaine et ses principaux sous-domaines en HTTPS. Vérifiez l'accueil, la connexion et un formulaire sans données réelles. Une erreur 526 conduit à examiner le certificat présenté à Cloudflare : validité, correspondance du nom et chaîne attendue.
Si une boucle de redirection apparaît, relevez chaque destination avant de modifier les redirections de l'application. Un problème de contenu mixte nécessite également un diagnostic distinct.
Terminez par une fiche indiquant les noms contrôlés, l'origine testée, le mode retenu et les résultats. Identifiez qui renouvelle le certificat : l'activation de Full (strict) ne dispense pas de maintenir ce certificat valide.
Sources : Cloudflare Blog, documentation Cloudflare.
Retrouvez-le dans nos publications
Les étapes clés de cet article, en carrousel. Suivez-nous pour découvrir les prochaines. Nos publications sont rédigées en anglais.