L’annonce de Cloudflare Email Service en avril 2026 remet l’authentification des expéditeurs au cœur des intégrations email. Si votre domaine n’a pas encore de politique DMARC, commencez par organiser une phase d’observation et un responsable pour exploiter les résultats.
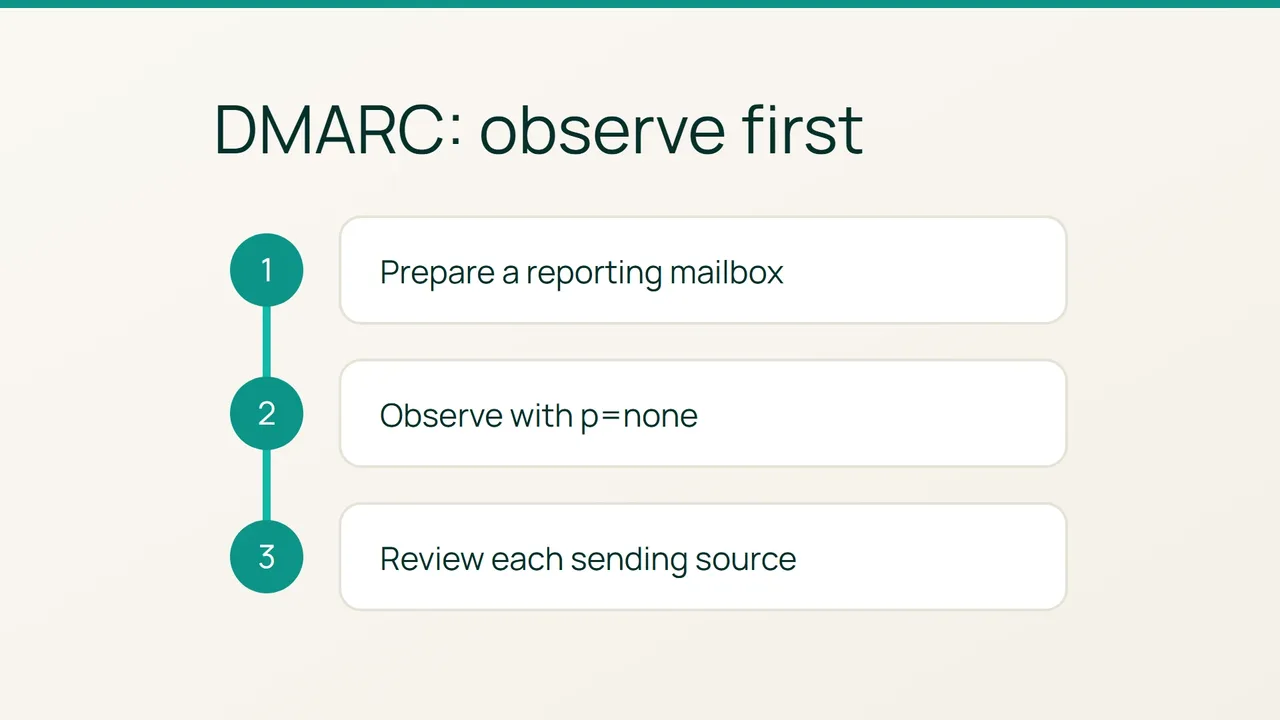
1. Préparer la collecte et son responsable
Choisissez le domaine à examiner et recherchez sa politique depuis un terminal disposant de dig. Remplacez example.com par votre domaine :
dig +short TXT _dmarc.example.comSi une politique existe déjà, arrêtez cette procédure de première installation et retrouvez son responsable. Ne remplacez pas une protection existante par une politique d’observation.
Préparez une boîte dédiée sur le même domaine, par exemple dmarc@example.com, et vérifiez que vous pouvez y recevoir un message. Désignez la personne qui examinera les rapports et inscrivez un rendez-vous de revue dans votre calendrier.
En parallèle, listez les services autorisés à envoyer : messagerie, factures, newsletter et notifications du site. Indiquez un contact et un test possible pour chacun. Cette liste servira de point de comparaison, pas de preuve que tous les réglages sont déjà corrects.
2. Publier une politique d’observation
DMARC se publie dans un TXT au nom _dmarc du domaine. p=none ne demande pas de rejet ou de quarantaine pour un échec DMARC ; rua désigne l’adresse recevant les rapports agrégés.
Voici une valeur illustrative à adapter, sur une seule ligne dans le champ de contenu DNS :
v=DMARC1; p=none; rua=mailto:dmarc@example.comRemplacez l’adresse par la boîte préparée. Faites relire le nom et la valeur avant d’enregistrer, puis répétez la recherche DNS. Notez l’heure et la réponse dans votre fiche de changement.
Cette étape met en place l’observation ; ne la présentez pas comme une validation de tous vos envois. Gardez la décision de renforcer la politique pour une intervention séparée, après examen des résultats.
3. Transformer les rapports en actions
À réception des rapports, rapprochez les sources d’envoi observées de votre inventaire. Pour chaque écart, créez une ligne de suivi : source observée, service supposé, résultat rapporté, personne chargée de l’enquête et prochaine vérification.
Une source inconnue doit être identifiée avant d’être ajoutée à vos autorisations. Pour un service légitime signalé en échec, demandez à son responsable un nouveau test et une revue de son authentification. Conservez le rapport concerné dans un emplacement accessible aux seules personnes chargées de cette analyse.
Si aucun rapport n’arrive, contrôlez de nouveau l’adresse de collecte et le TXT publié ; ne concluez pas que le domaine est correctement configuré. Lors de la revue prévue, examinez les questions encore ouvertes et fixez la prochaine action. Le livrable de cette phase est un inventaire documenté, utilisable pour décider ensuite d’une politique plus restrictive.
Sources : Cloudflare Blog, Cloudflare — DMARC.