

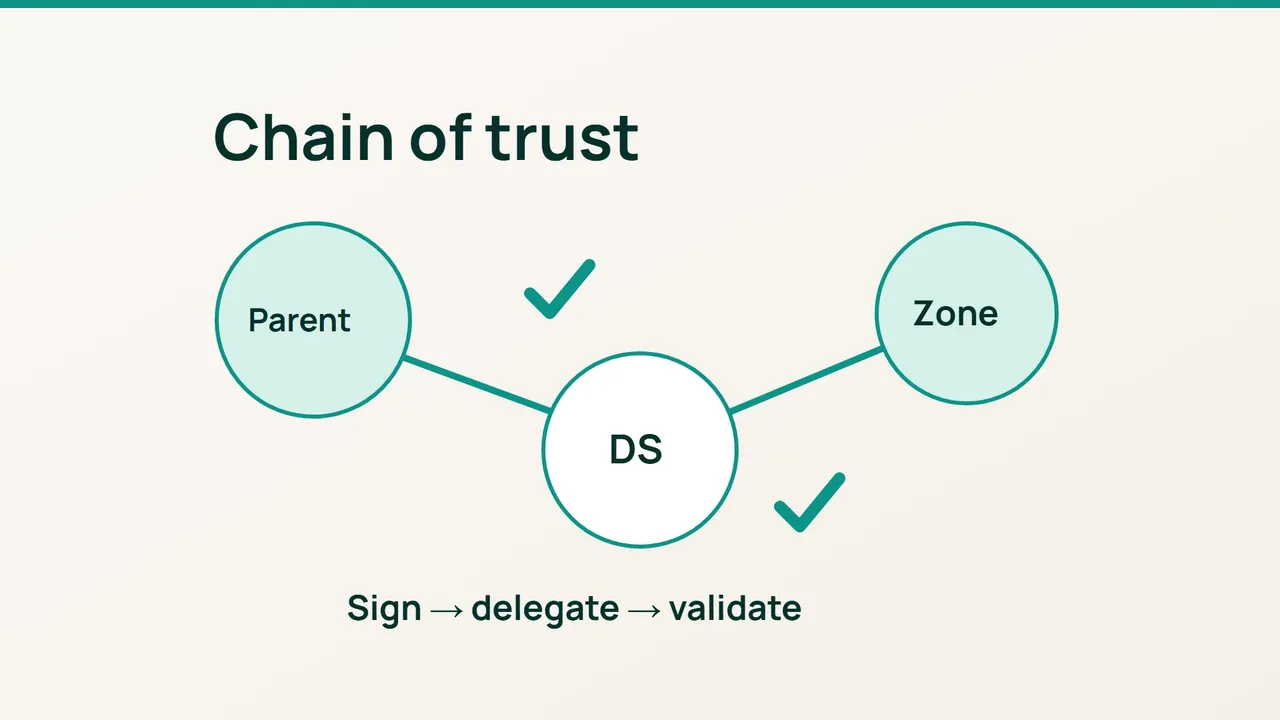
Cloudflare annonce la validation de signatures DNSSEC post-quantiques sur son résolveur 1.1.1.1. Cette évolution ne transforme pas automatiquement votre domaine : commencez par vérifier sa chaîne DNSSEC actuelle, entre signature de la zone et délégation.
1. Vérifier les prérequis
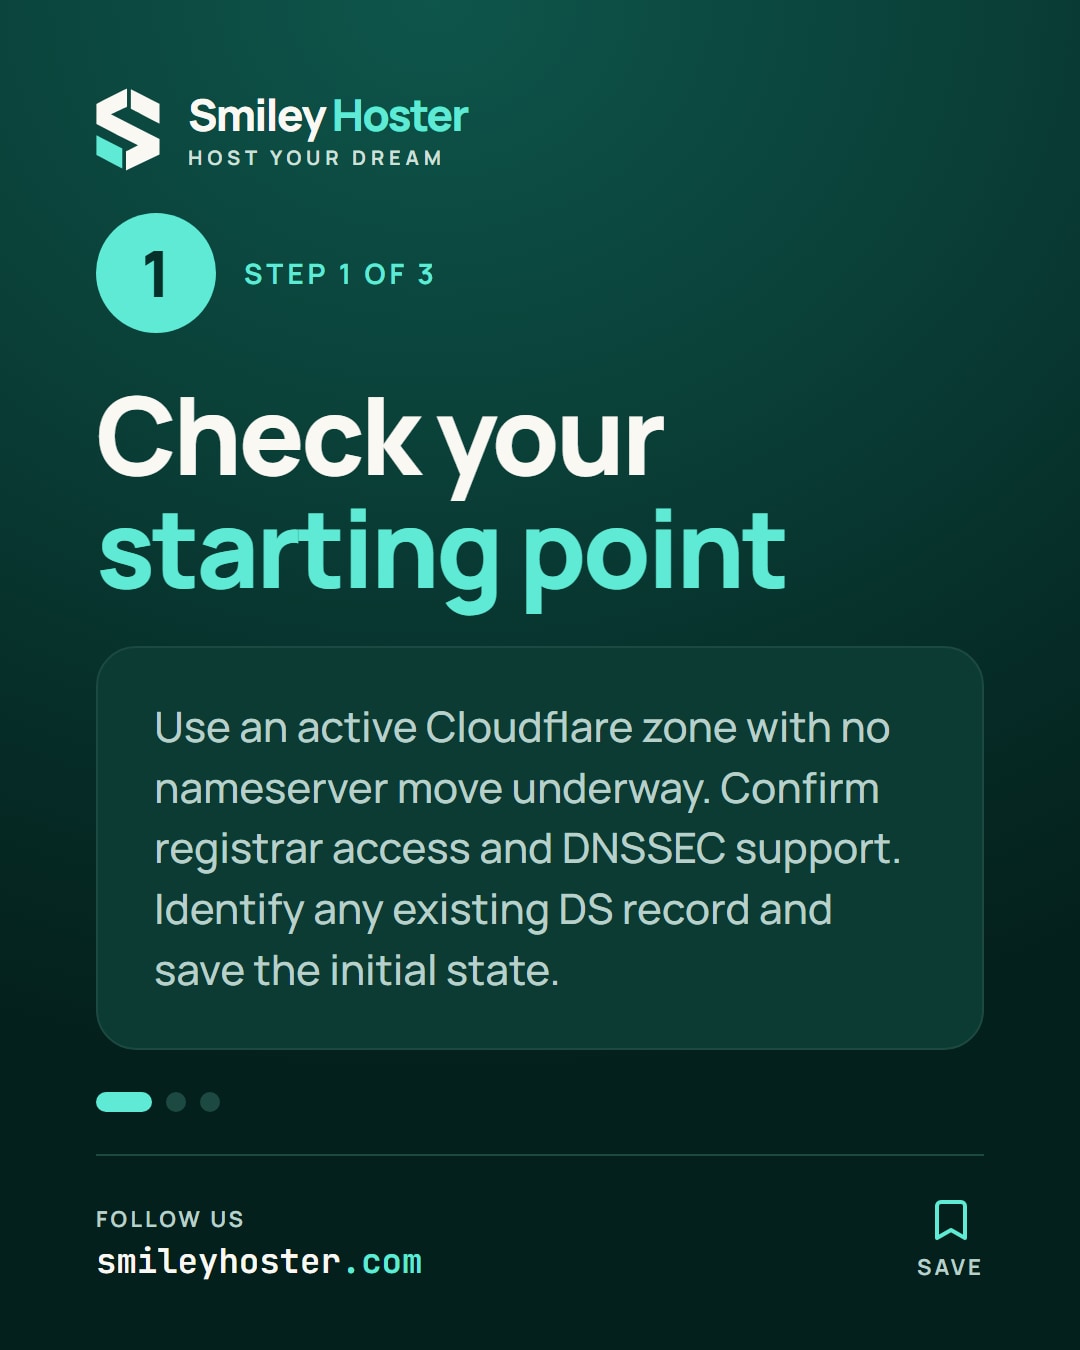
Ce guide concerne une zone déjà active sur Cloudflare, sans changement de serveurs DNS en cours. Confirmez ce point dans le tableau de bord et identifiez le registrar qui gère le domaine.
DNSSEC apporte une authentification des réponses DNS. Il ne remplace pas HTTPS et ne contrôle pas le contenu de votre site. Gardez cette distinction en tête pour définir ce que votre test doit démontrer.
Vérifiez que le registrar permet d'enregistrer les paramètres DNSSEC fournis par Cloudflare. Repérez les champs avant d'activer quoi que ce soit. Si un ancien DS est déjà présent, faites clarifier son origine au lieu de le remplacer sans préparation.
Conservez un relevé de l'état initial et assurez-vous que la personne pouvant modifier le domaine sera disponible pendant le contrôle.
2. Relier la zone au registrar
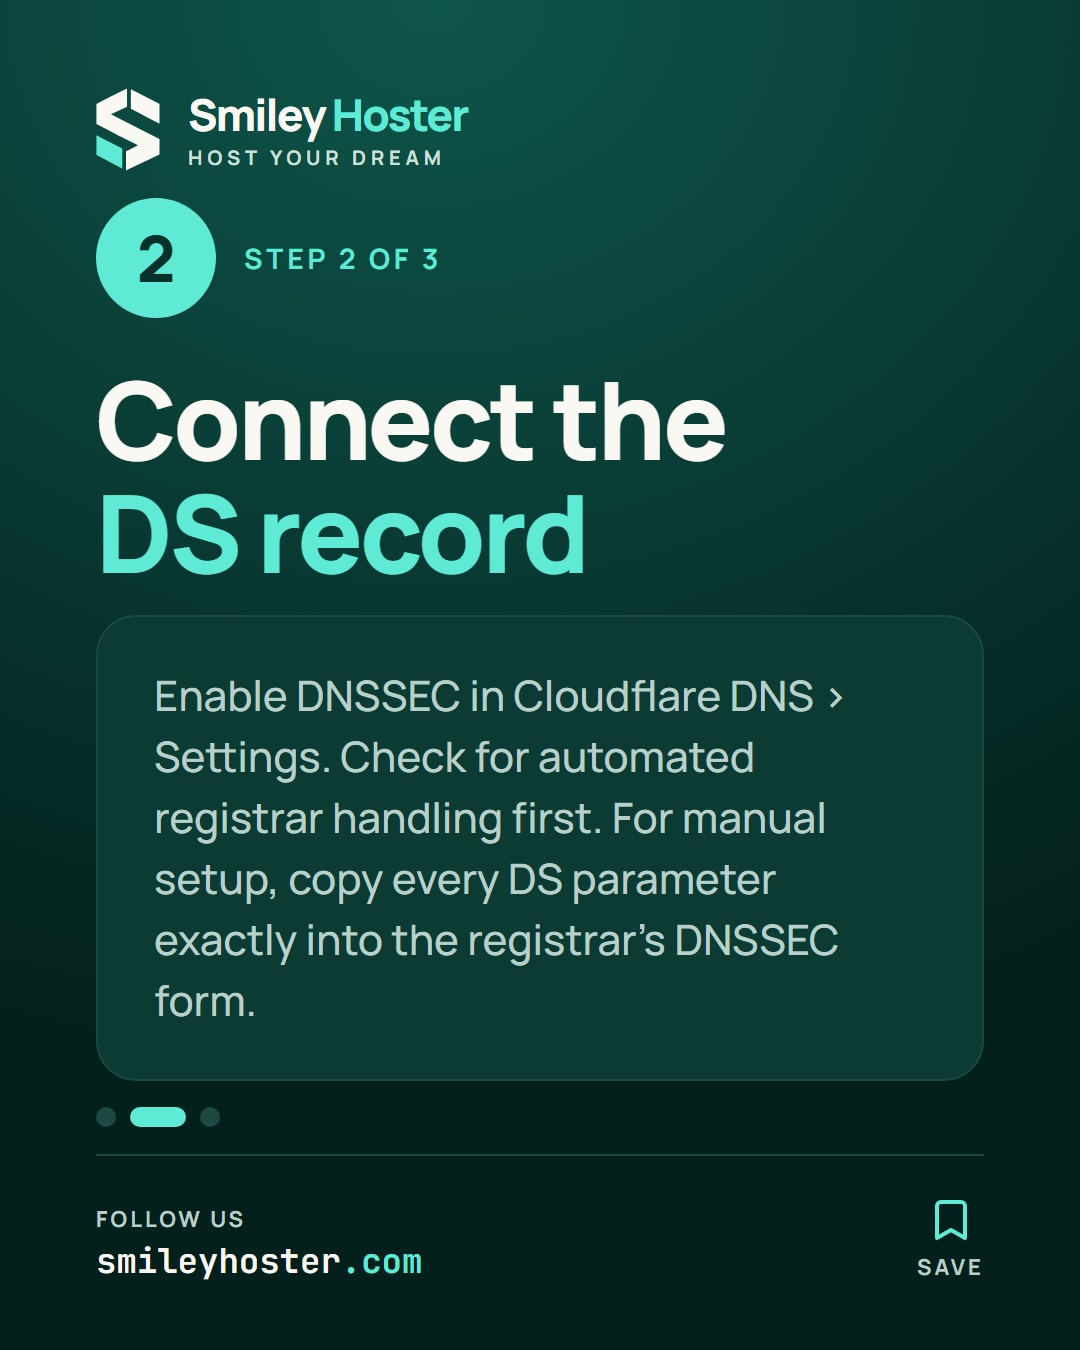
Dans Cloudflare, ouvrez DNS puis Settings et activez DNSSEC. Relevez les valeurs du DS généré, notamment la clé, l'algorithme, le type d'empreinte et l'empreinte elle-même.
Ajoutez ces valeurs chez le registrar selon son formulaire. Copiez-les exactement ; ne reprenez jamais celles d'un autre domaine ou d'une capture d'écran de tutoriel.
Cloudflare précise que certains cas sont automatisés, notamment Cloudflare Registrar. Vérifiez le comportement applicable à votre domaine avant d'ajouter manuellement un enregistrement en double.
Le DS attendu se trouve dans la délégation parent, via le registrar. Ajouter un TXT portant ces valeurs dans votre propre zone ne crée pas ce lien de confiance.
3. Contrôler puis documenter le résultat
Depuis un système avec dig, interrogez le domaine réel :
dig DS example.comdig +dnssec example.com @1.1.1.1dig +dnssec example.com @8.8.8.8Comparez le DS publié aux paramètres attendus. Pour une réponse valide issue d'un résolveur qui vérifie DNSSEC, le drapeau ad peut confirmer l'authentification. Une seule observation absente ou inattendue demande une investigation du résolveur, de la délégation et des caches ; elle ne justifie pas des modifications répétées.
Si la résolution renvoie SERVFAIL après l'opération, examinez d'abord la concordance entre DS et clés. Pour revenir en arrière, retirez le DS chez le registrar et gardez la signature Cloudflare active jusqu'à expiration du TTL du DS.
Terminez avec les résultats de résolution, l'heure du contrôle et le responsable du domaine. Conservez cette fiche pour une future migration : DNSSEC doit être traité avant de déplacer à nouveau les serveurs de noms.
Sources : Cloudflare Blog, documentation Cloudflare.
Retrouvez-le dans nos publications
Les étapes clés de cet article, en carrousel. Suivez-nous pour découvrir les prochaines. Nos publications sont rédigées en anglais.