

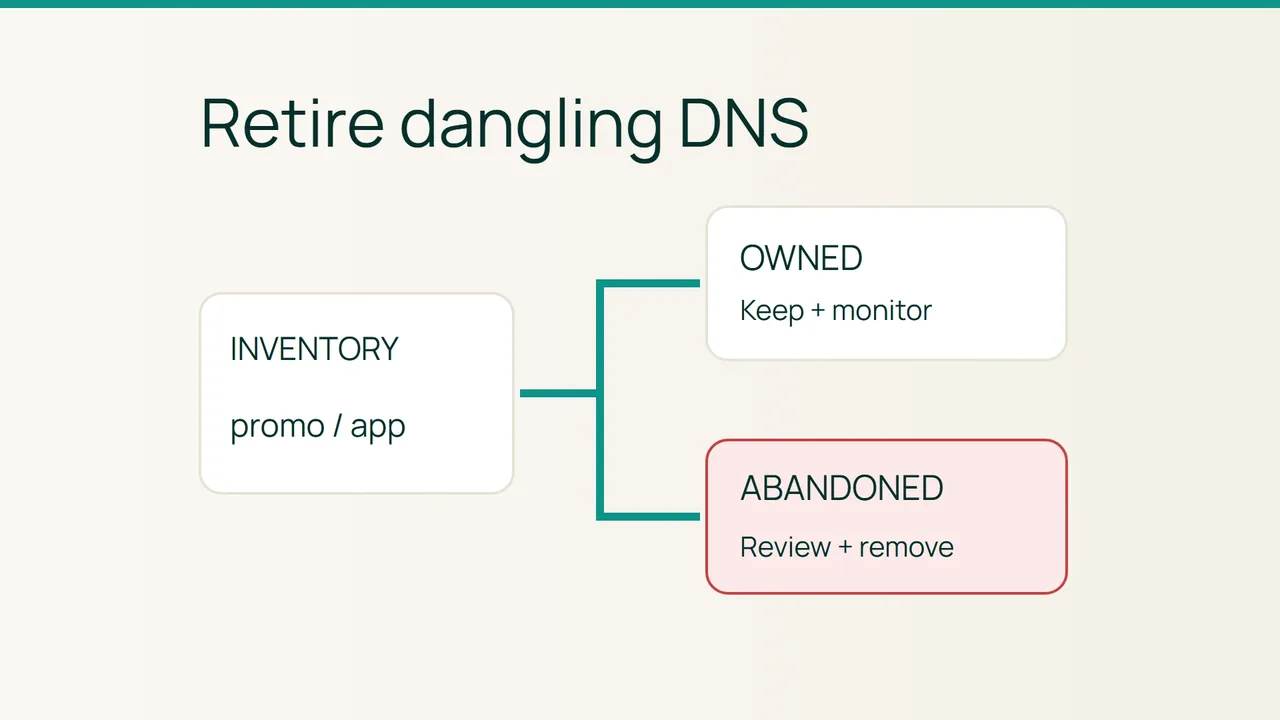
Une campagne est terminée et son application SaaS supprimée, mais promo.example.com pointe toujours vers elle. Selon le fonctionnement du fournisseur, cette référence abandonnée peut exposer votre sous-domaine à une reprise par un tiers. Le guide Microsoft sur le dangling DNS donne un point de départ défensif.
Intention de recherche : repérer et retirer les dépendances DNS abandonnées sur vos domaines. Les exemples sont fictifs ; n’essayez jamais de revendiquer une ressource tierce pour « prouver » le risque.
1. Construire un inventaire et confirmer les anomalies
Exportez vos zones et rapprochez-les des comptes cloud, SaaS et déploiements. Pour chaque sous-domaine, notez propriétaire interne, service, compte fournisseur, cible, TTL et date de fin prévue. Incluez les délégations NS, MX et adresses d’anciens services, pas seulement les CNAME.
Un exemple de dépendance à examiner :
promo.example.com. 300 IN CNAME old.example.net.Interrogez le nom puis sa cible, en remplaçant ces valeurs par les vôtres :
dig promo.example.com CNAME +noall +answerdig old.example.net Adig old.example.net AAAAhost promo.example.comnslookup promo.example.com 1.1.1.1La première réponse expose l’alias et son TTL. Un NXDOMAIN sur la cible est un signal d’enquête, pas une preuve que quelqu’un peut la reprendre. Certains services retirés continuent de résoudre ; une page « application introuvable » n’est pas non plus une preuve suffisante.
Vérifiez la ressource et l’association du domaine dans votre propre console fournisseur. Demandez confirmation au propriétaire interne. Un historique de certificats peut compléter l’inventaire, mais il ne prouve pas le contrôle actuel et ne remplace pas l’export DNS.
2. Retirer la référence avant de libérer la ressource
Risque : supprimer un alias encore utilisé peut casser une campagne, un webhook, une connexion OAuth ou un service mail. Conservez l’export et vérifiez les dépendances applicatives avant la modification.
- Classez chaque anomalie : service actif, retrait confirmé ou propriétaire inconnu. Pour ce dernier, attribuez une investigation plutôt qu’une suppression automatique.
- Si la ressource existe encore et doit disparaître, retirez ou remplacez d’abord sa référence DNS. Maintenez la ressource sous votre contrôle pendant la durée pertinente des caches avant de la libérer.
- Si la cible est déjà abandonnée, retirez l’entrée confirmée obsolète. Ne recréez pas une ressource sur un compte qui n’est pas le vôtre. Pour conserver le nom, pointez-le vers une destination maîtrisée, avec certificat et réponse applicative prévus.
- Retirez les références dans les applications, liens, listes CORS et URL de rappel. Si une reprise est suspectée, préservez les traces et examinez l’exposition de cookies ou de secrets avec votre procédure d’incident.
- Ajoutez le retrait DNS à la procédure de décommissionnement. Programmez une revue régulière et des alertes sur les changements de cible ou de propriétaire.
Retour arrière
Si le nettoyage coupe un service légitime, restaurez uniquement une destination dont vous avez confirmé le contrôle et l’association du domaine. Ne remettez jamais aveuglément un CNAME vers une ressource libérée. Une restauration DNS reste soumise aux caches.
3. Vérification finale
dig @ns1.example.net promo.example.com CNAMEdig @1.1.1.1 promo.example.com CNAMERemplacez le NS par votre autoritatif. L’ancien CNAME doit avoir disparu, ou être remplacé par la cible approuvée. L’absence peut apparaître comme NXDOMAIN ou comme une réponse vide selon les autres enregistrements et wildcards. Contrôlez aussi le service depuis un autre réseau.
Erreurs courantes
Un certificat HTTPS ne prouve pas que la ressource appartient encore à votre organisation. Ne supprimez pas les jetons TXT de vérification sans connaître leur rôle protecteur chez le fournisseur. Ne confondez pas une panne temporaire avec un abandon, et ne considérez pas un scan ponctuel comme une surveillance durable.
Sources : Microsoft, prévention des DNS abandonnés, ISC, inspection DNS avec BIND.
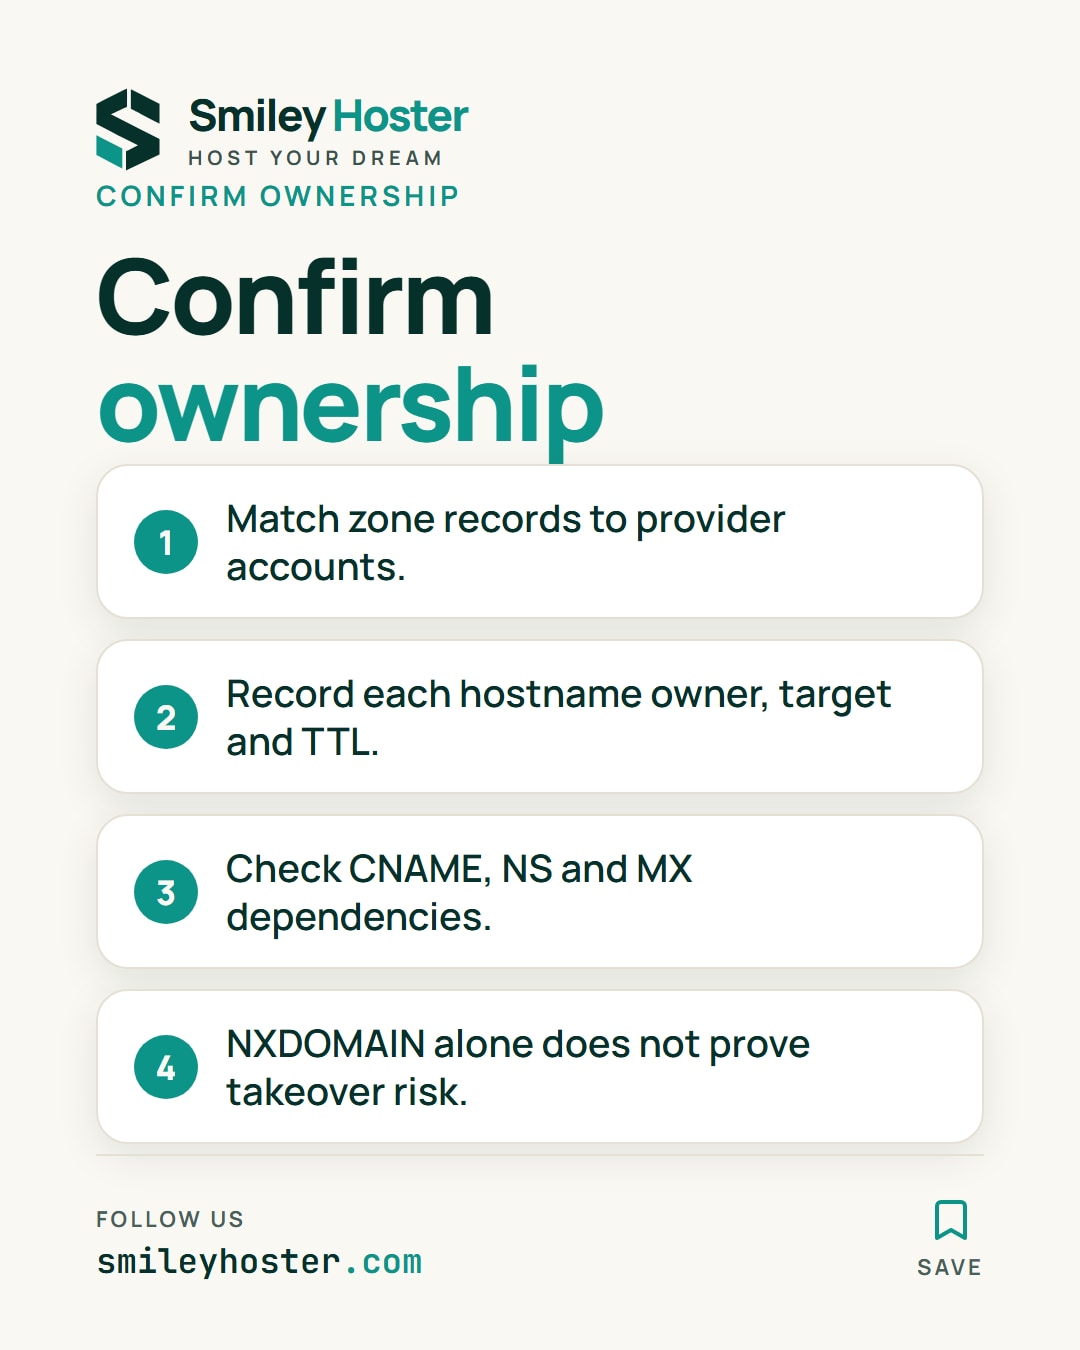
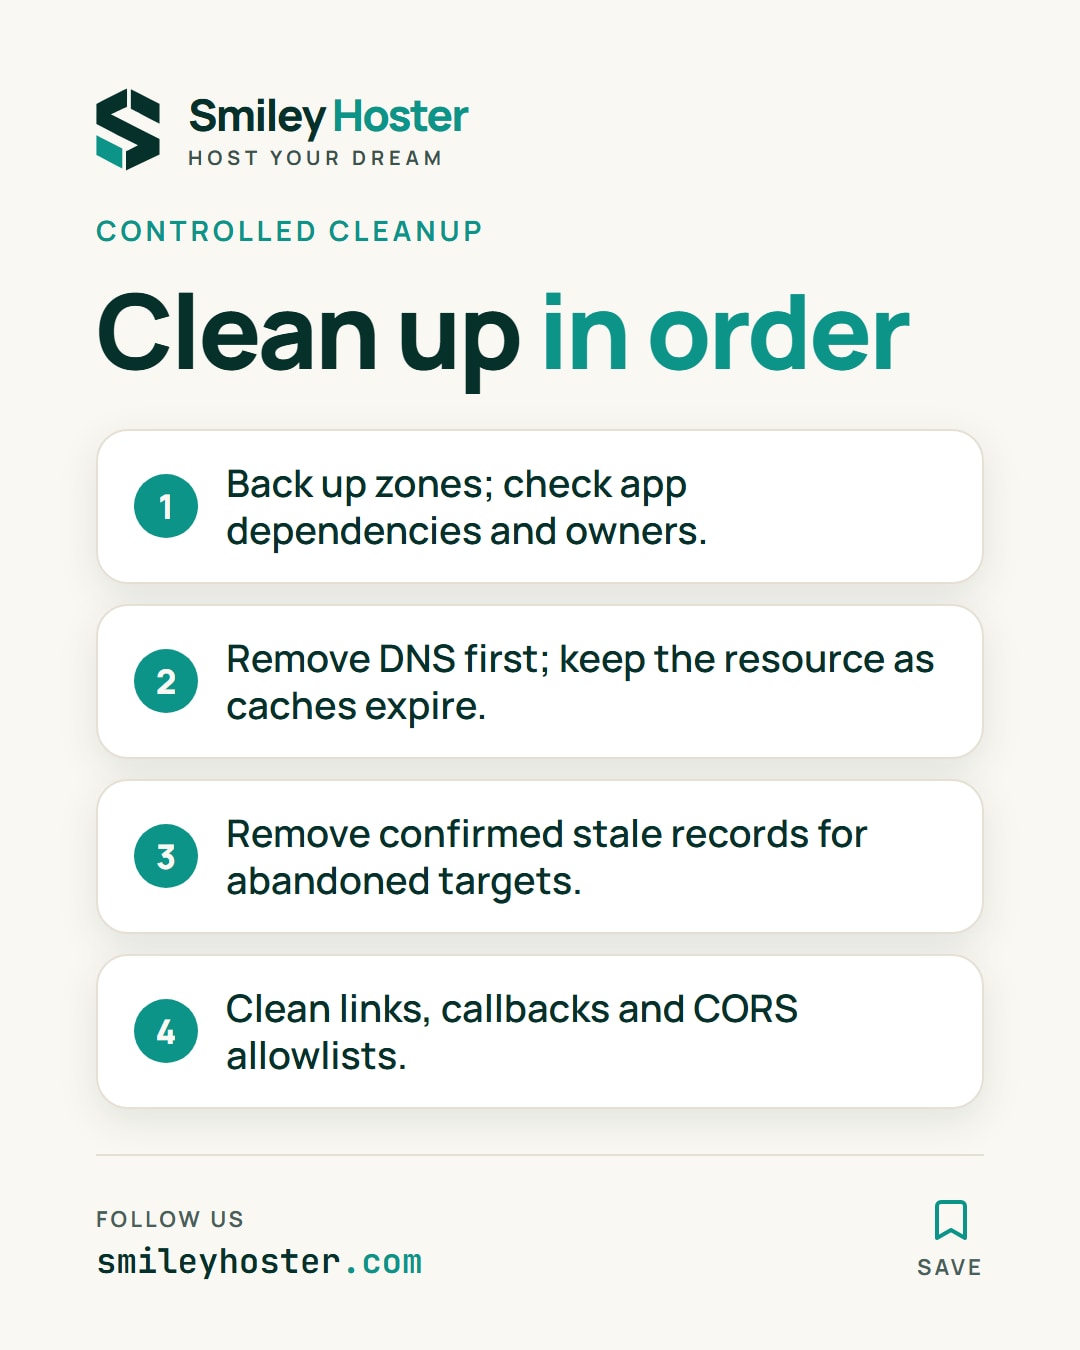
Retrouvez-le dans nos publications
Les étapes clés de cet article, en carrousel. Suivez-nous pour découvrir les prochaines. Nos publications sont rédigées en anglais.