

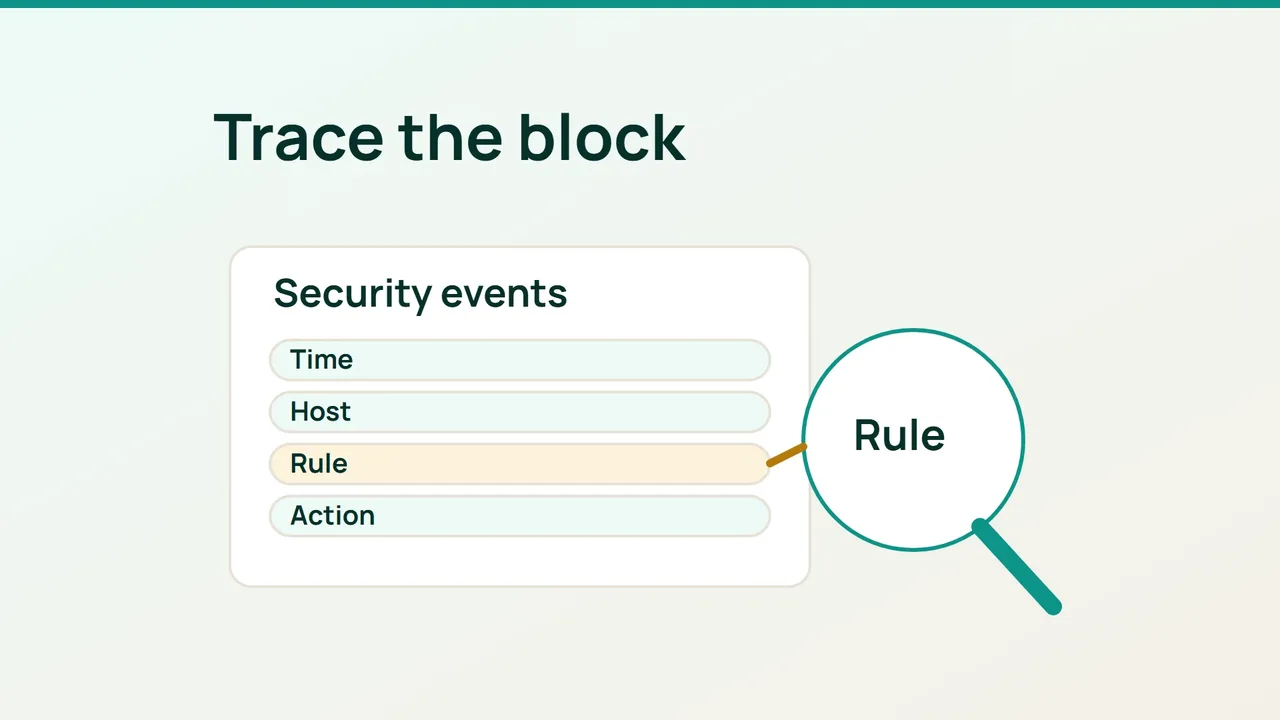
Les enquêtes récentes de Cloudflare sur les boutiques soulignent l'importance de comprendre les signaux de sécurité. Quand un client ne peut plus envoyer un formulaire, cherchez d'abord quel mécanisme intervient avant de modifier une protection.
1. Recueillir un incident reproductible
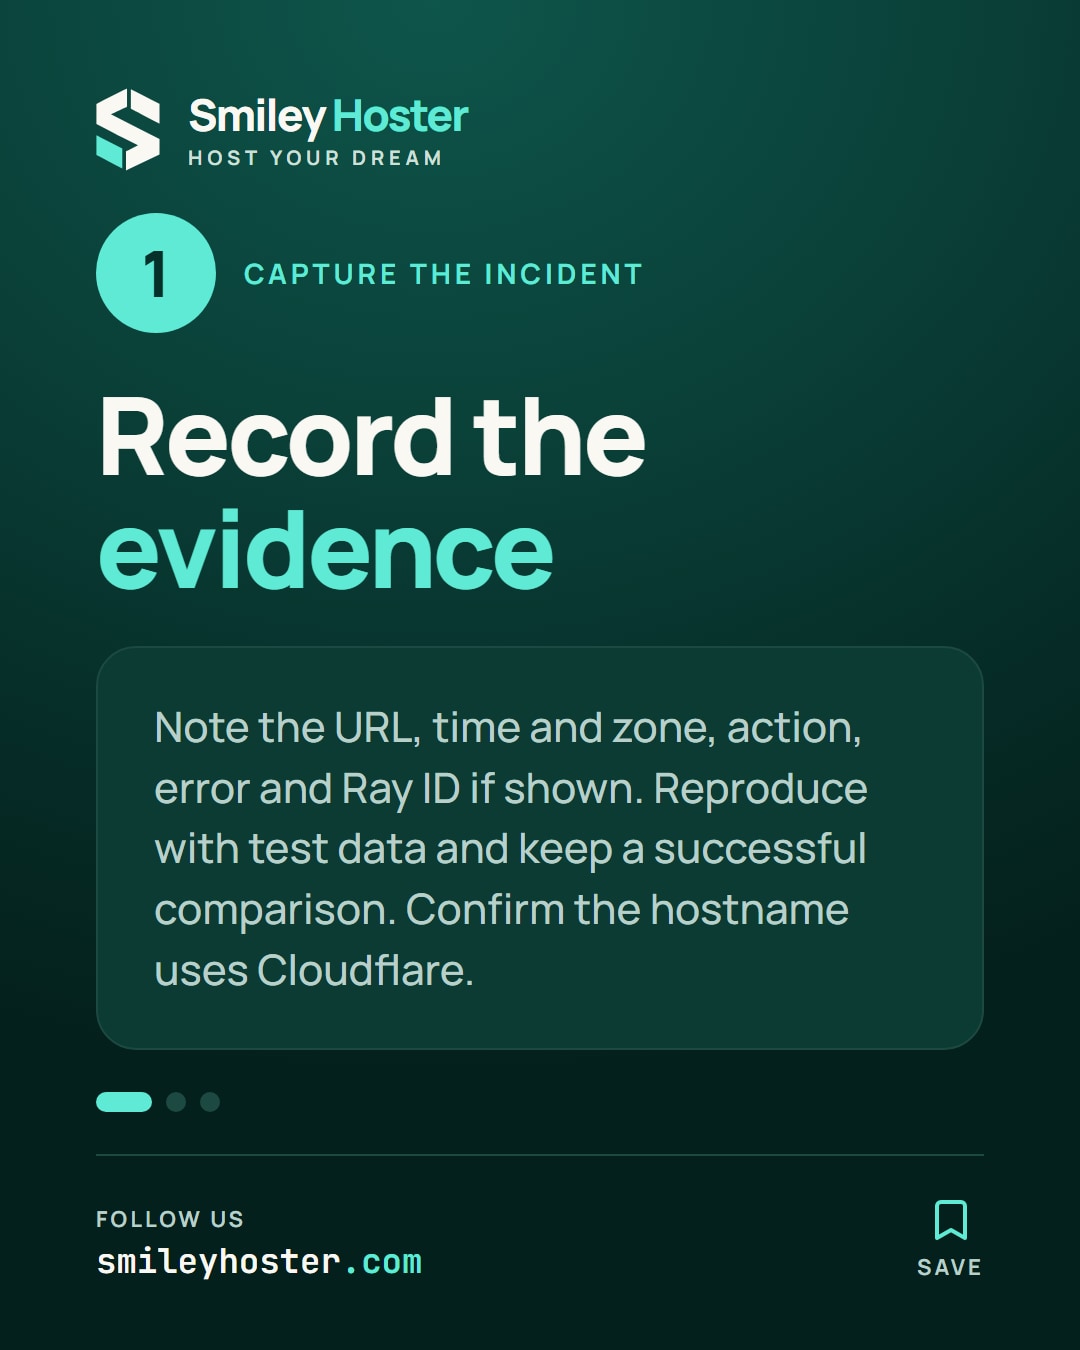
Demandez l'URL concernée, l'heure avec le fuseau, l'action effectuée et le message affiché. Relevez le Ray ID si la réponse en présente un. Ne demandez pas au client de transmettre son mot de passe, ses cookies ou le contenu complet d'un formulaire sensible.
Reproduisez le problème avec des données de test lorsque c'est possible. Notez la différence entre ouvrir une page et soumettre son formulaire : les deux requêtes peuvent suivre des chemins ou des méthodes distincts.
Conservez également un exemple qui fonctionne. Il aidera à comparer le navigateur, le chemin, l'heure et le résultat sans attribuer trop vite la panne à une règle particulière.
Vérifiez que le nom concerné traverse effectivement Cloudflare. Une erreur produite directement par l'application peut ressembler à un refus de sécurité.
2. Réduire la recherche dans Security Events
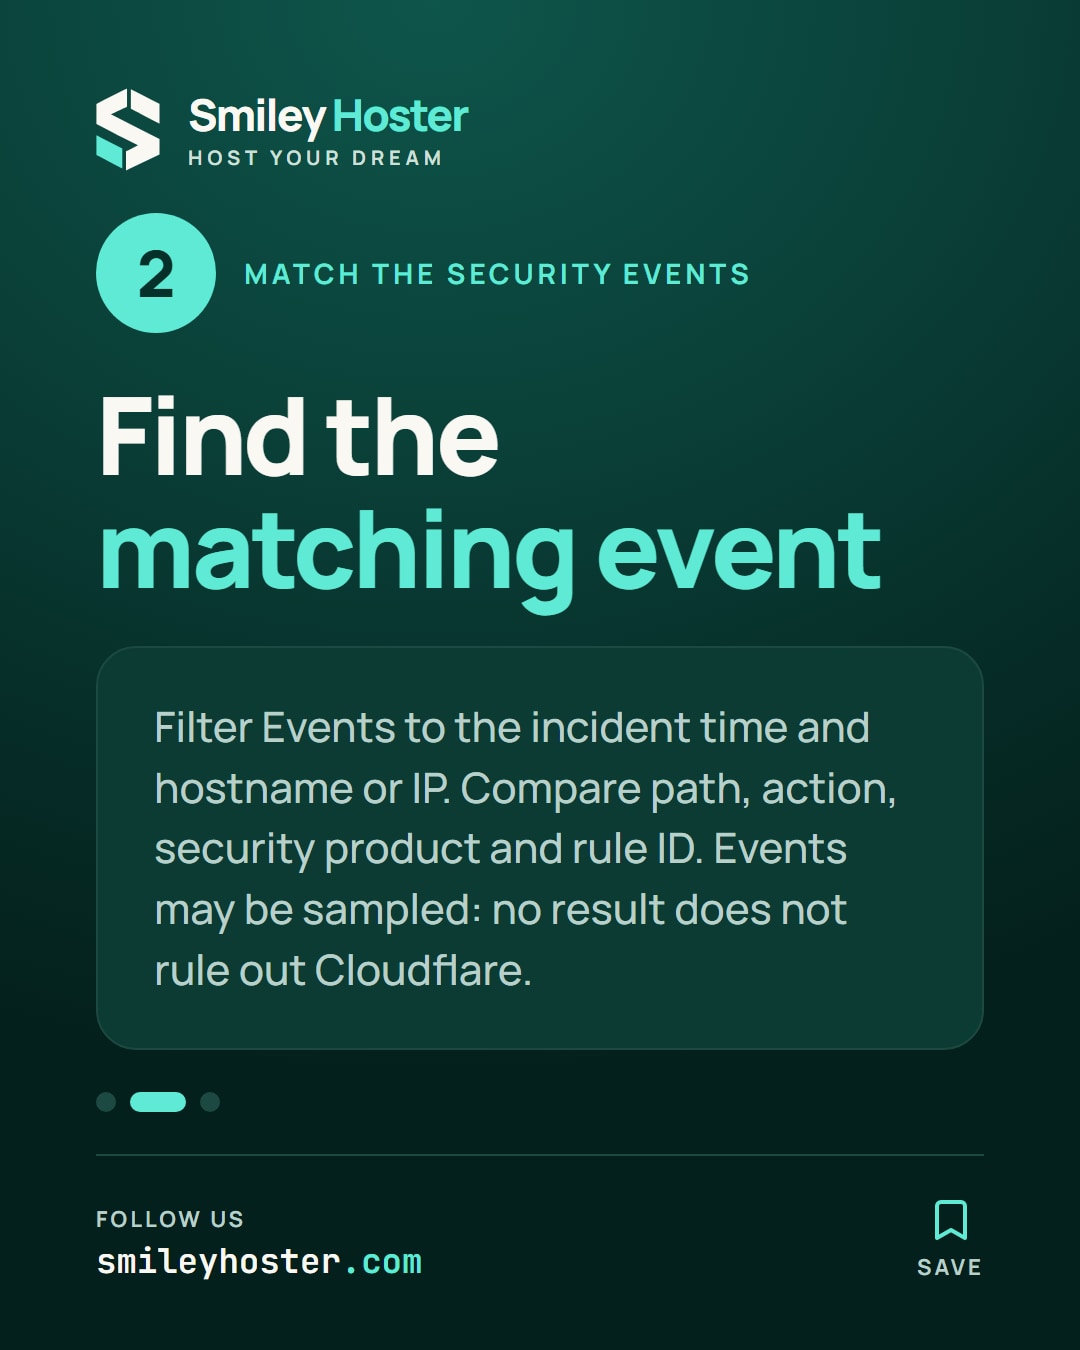
Ouvrez les analyses de sécurité de la zone puis l'onglet Events. Choisissez une fenêtre courte autour de l'incident et ajoutez des filtres pertinents, par exemple l'adresse IP ou le nom d'hôte.
Dépliez les événements candidats et comparez leurs détails à votre relevé : chemin, action et produit intervenu. Notez l'identifiant de règle lorsqu'il est disponible.
Security Events décrit les actions ou signalements des produits de sécurité ; ce n'est pas un journal complet de toutes les requêtes. Les résultats peuvent être échantillonnés, et une même requête peut produire plusieurs événements.
L'absence de ligne ne démontre donc pas que Cloudflare n'a joué aucun rôle. Réduisez la fenêtre, vérifiez le fuseau et comparez avec les journaux de l'application accessibles au responsable du site.
3. Corriger le périmètre puis rejouer
Une fois le mécanisme identifié, écrivez la raison pour laquelle la requête est légitime. Préparez une correction limitée à la règle et au cas concernés, selon les options de ce produit.
Gardez un relevé du réglage précédent. Faites approuver la modification par le responsable de la sécurité du site et évitez une désactivation globale pour contourner un seul incident.
Rejouez le formulaire avec des valeurs de test, puis vérifiez un parcours sans rapport avec l'incident. Confirmez également que les requêtes de diagnostic qui doivent être refusées le restent, dans un cadre autorisé.
Conservez l'heure, les identifiants utiles, la modification et le résultat. Si le défaut persiste sans événement correspondant, transmettez ces éléments au gestionnaire de l'application plutôt que d'empiler de nouvelles exceptions.
Sources : Cloudflare Blog, documentation Cloudflare.
Retrouvez-le dans nos publications
Les étapes clés de cet article, en carrousel. Suivez-nous pour découvrir les prochaines. Nos publications sont rédigées en anglais.