Let's Encrypt a présenté DNS-PERSIST-01, un modèle où un enregistrement DNS autorise durablement un compte ACME auprès d'une autorité de certification. Avant de l'adopter, votre tâche consiste à vérifier qui pourra obtenir des certificats et comment mettre fin à cette autorisation. Cette fiche prépare la décision ; elle n'est pas une procédure d'activation.
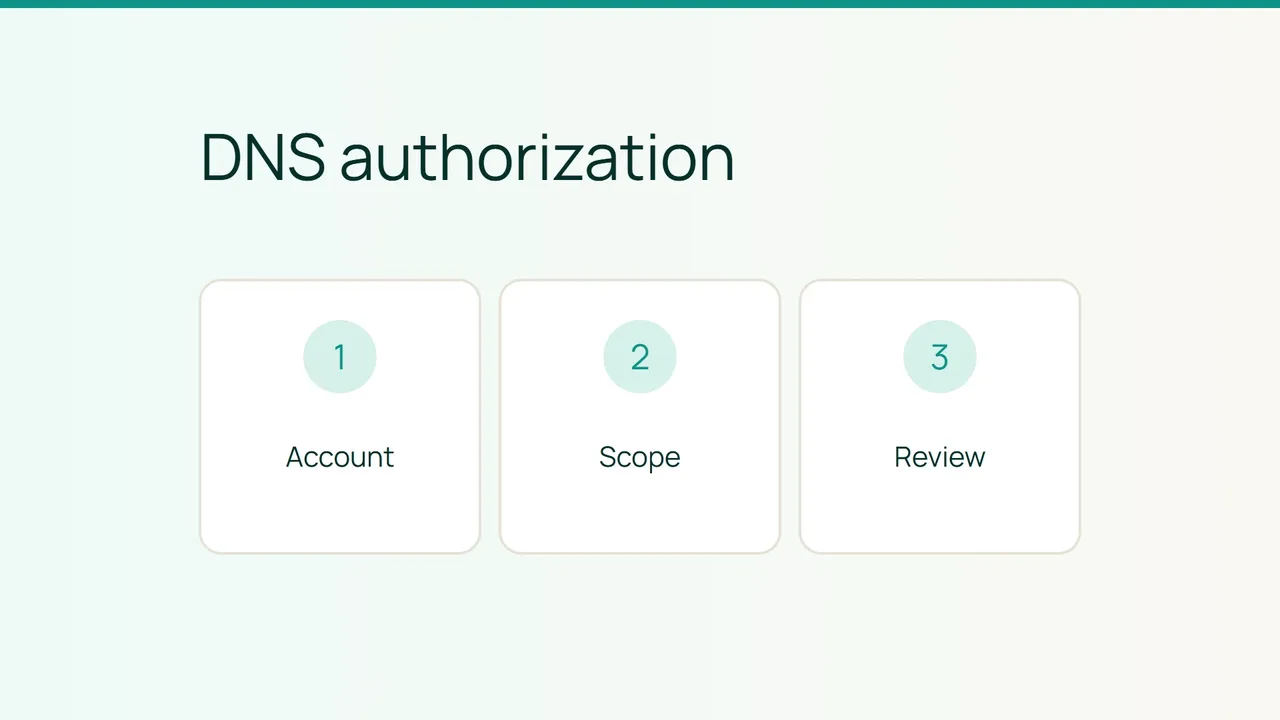
1. Identifier le compte et les noms concernés
Dans le modèle décrit, l'enregistrement TXT associe une autorité de certification à un compte ACME précis. Commencez donc par demander l'identité du compte à l'équipe ou au prestataire chargé des certificats. Conservez sa référence et son propriétaire dans votre inventaire, sans y copier la clé privée.
Listez ensuite les noms exacts nécessaires. Le billet précise que la portée par défaut concerne le nom pleinement qualifié validé ; le paramètre policy=wildcard élargit cette portée. Exigez une justification pour chaque extension du périmètre plutôt que de sélectionner systématiquement le réglage le plus large.
Vérifiez enfin la prise en charge actuelle par l'autorité et le client ACME choisis. L'article de février indique un calendrier prévu et une spécification encore en cours. Une date prévisionnelle dépassée ne prouve pas que votre combinaison de services soit compatible aujourd'hui.
2. Évaluer les responsabilités qui changent
Avec DNS-01, des mises à jour DNS font partie de la validation. Le modèle persistant décrit vise à éviter leur répétition, mais la protection du compte ACME prend alors une place centrale. Identifiez qui conserve sa clé, qui peut l'utiliser et qui intervient si elle est compromise.
Préparez une fiche comprenant :
- Le domaine, l'autorité et la référence du compte autorisé.
- La portée attendue, y compris les éventuels sous-domaines.
- Le propriétaire opérationnel et son remplaçant.
- La durée choisie et la date du prochain contrôle.
Le paramètre persistUntil décrit dans la source permet de limiter la durée de l'autorisation. Si vous envisagez cette option, prévoyez aussi son suivi : une limite oubliée peut bloquer de nouvelles validations. Ne copiez pas les valeurs d'exemple de la source dans votre zone DNS.
3. Préparer la fin de la délégation
Avant tout changement, faites préciser la procédure à suivre lors d'un départ de prestataire, d'une rotation de compte ou d'un incident. Elle doit couvrir les enregistrements DNS, les accès au compte et le traitement des certificats déjà émis. Ce sont des sujets distincts à vérifier auprès de l'autorité.
Répétez la procédure dans l'environnement de test officiellement pris en charge lorsque la compatibilité est confirmée. Gardez la méthode existante jusqu'à validation des résultats et accord de la personne responsable du domaine.
Vous pouvez alors décider à partir d'un compte identifié, d'un périmètre explicite et d'une sortie préparée. Réduire les changements DNS ne dispense pas de gérer la durée et la responsabilité de l'autorisation.
Sources : Let's Encrypt.
Retrouvez-le dans nos publications
Les étapes clés de cet article, en carrousel. Suivez-nous pour découvrir les prochaines. Nos publications sont rédigées en anglais.