Vous confiez le diagnostic DNS de votre site à un script ou à un prestataire. L'annonce de Cloudflare du 15 septembre 2026 sur les accès par Worker rappelle un principe utile : définir précisément ce qu'un accès autorise. Voici comment préparer un jeton pour examiner un seul domaine, sans lui donner la mission de modifier vos enregistrements.
1. Définir le résultat attendu
Avant de créer l'accès, écrivez une courte fiche de mission. Nous vous proposons cet exemple : relever les enregistrements du domaine concerné, comparer les adresses du site avec celles attendues et signaler les écarts dans un compte rendu. Toute correction fera l'objet d'une décision distincte.
Ajoutez à cette fiche le nom exact du domaine, le responsable du diagnostic et la date de fin prévue. Si vous gérez plusieurs sites, choisissez aussi une autre zone de votre propre compte pour contrôler le périmètre de lecture. N'utilisez pas le domaine d'un tiers pour ce test.
Demandez au prestataire de préciser son besoin : une copie des enregistrements peut suffire pour une vérification ponctuelle. Si un accès API est nécessaire, prévoyez un jeton dédié à cette mission. Gardez votre accès d'administration habituel pour gérer les éventuelles corrections.
2. Préparer un accès de lecture
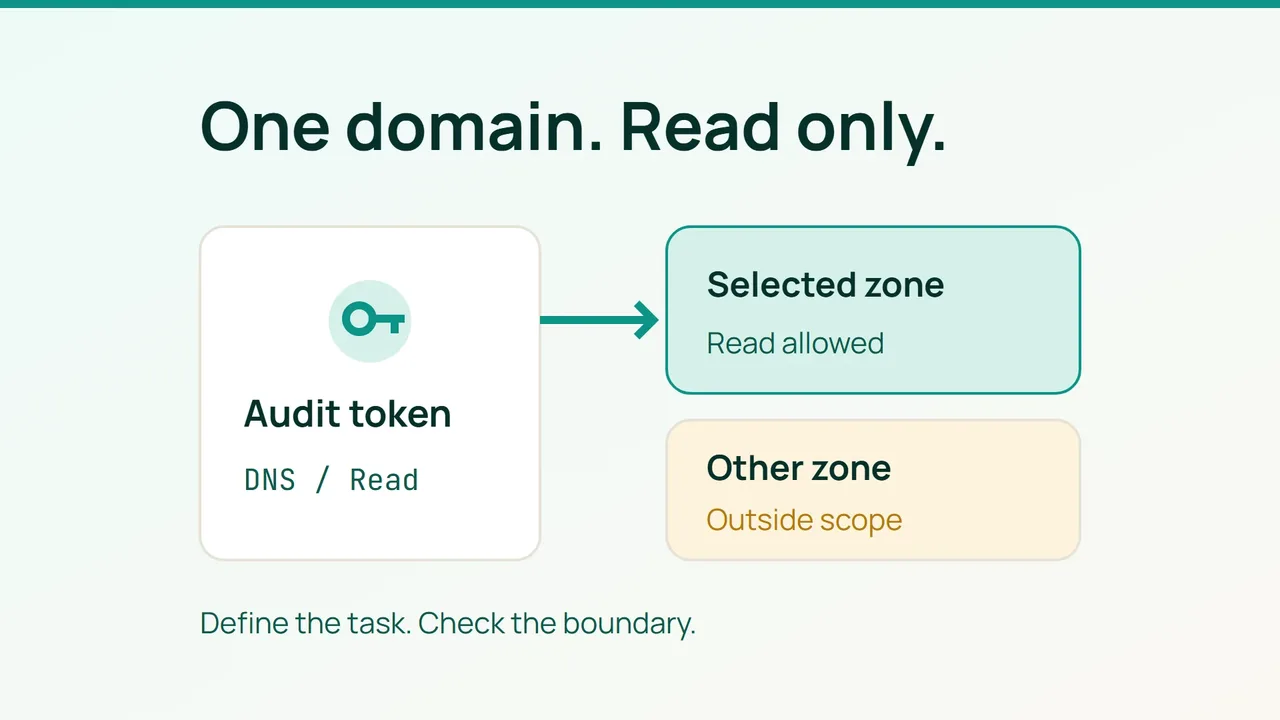
Dans Cloudflare, ouvrez My Profile > API Tokens, puis Create Token. Créez un jeton personnalisé avec la permission Zone > DNS > Read et sélectionnez uniquement la zone concernée. Relisez le récapitulatif avant de valider.
Nommez-le selon son usage, par exemple audit-dns-boutique. Si vous fixez une expiration, prévoyez une fenêtre qui couvre le diagnostic et sa vérification. Rangez la valeur dans un gestionnaire de secrets ; conservez seulement le nom du jeton et son responsable dans votre fiche.
Pour notre scénario, demandez un rapport qui distingue les observations et les changements proposés. Une adresse différente de celle attendue mérite une explication, pas une modification automatique : le domaine peut passer par un intermédiaire ou utiliser plusieurs services.
3. Vérifier le périmètre avant la remise
Avec l'outil qui réalisera l'audit, faites une lecture des enregistrements de la zone autorisée, puis la même lecture sur votre seconde zone. Le premier essai doit réussir ; le second doit être refusé. Notez le résultat sans enregistrer l'en-tête d'autorisation.
Si les deux lectures réussissent, interrompez la remise du jeton et reprenez son périmètre. Ne testez pas une suppression ou une modification sur votre site pour démontrer l'absence de droits d'écriture.
Prévoyez enfin un rendez-vous de clôture : récupérer le rapport, décider des corrections, retirer l'accès devenu inutile et confirmer que le prestataire n'en dépend plus. Le livrable utile est un diagnostic exploitable, accompagné d'une trace claire de la fin de l'accès.
Sources : Cloudflare Blog, documentation Cloudflare.