

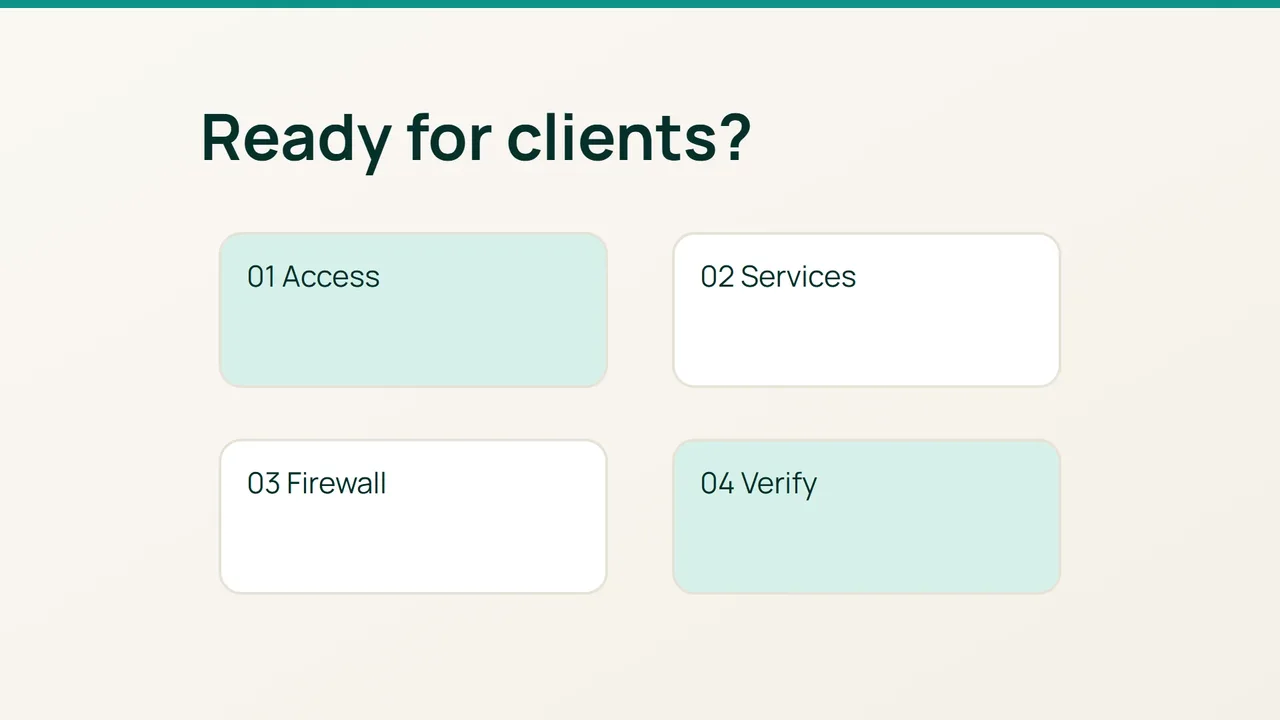
Les recommandations de sécurité de cPanel couvrent plusieurs couches, de l’accès administrateur aux services réseau. Transformez-les en recette avant ouverture : chaque réglage doit avoir un test et un moyen de retour arrière, sans promettre une sécurité absolue.
1. Protéger l’administration sans perdre l’accès
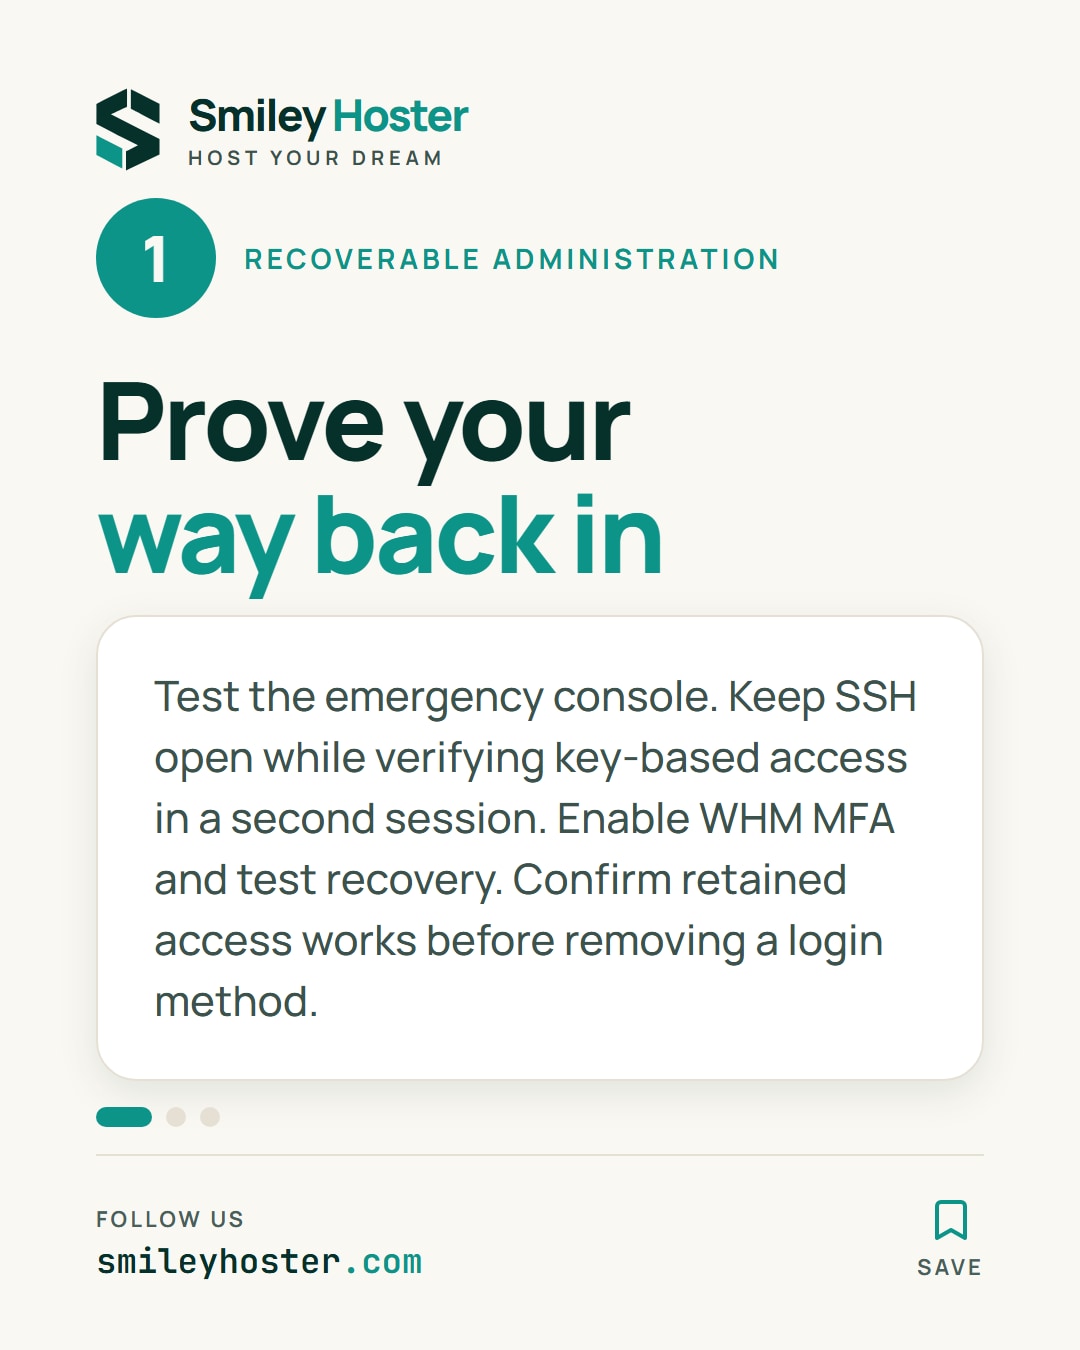
Avant toute restriction, vérifiez la console de secours du fournisseur et conservez une session SSH ouverte. Créez un accès personnel par clé et testez les privilèges nécessaires dans une seconde session.
Activez la MFA pour les comptes administrateurs WHM et vérifiez leur procédure de récupération. Elle ne remplace pas la protection de SSH. Pour désactiver une méthode de connexion SSH, commencez par prouver que la méthode conservée fonctionne ; validez la configuration avec sshd -t avant son rechargement.
Activez cPHulk, définissez les exceptions d’administration strictement nécessaires et contrôlez les notifications. Accordez les droits revendeur et shell selon le besoin réel, pas par commodité. Notez qui possède chaque accès privilégié.
2. Définir les services autorisés
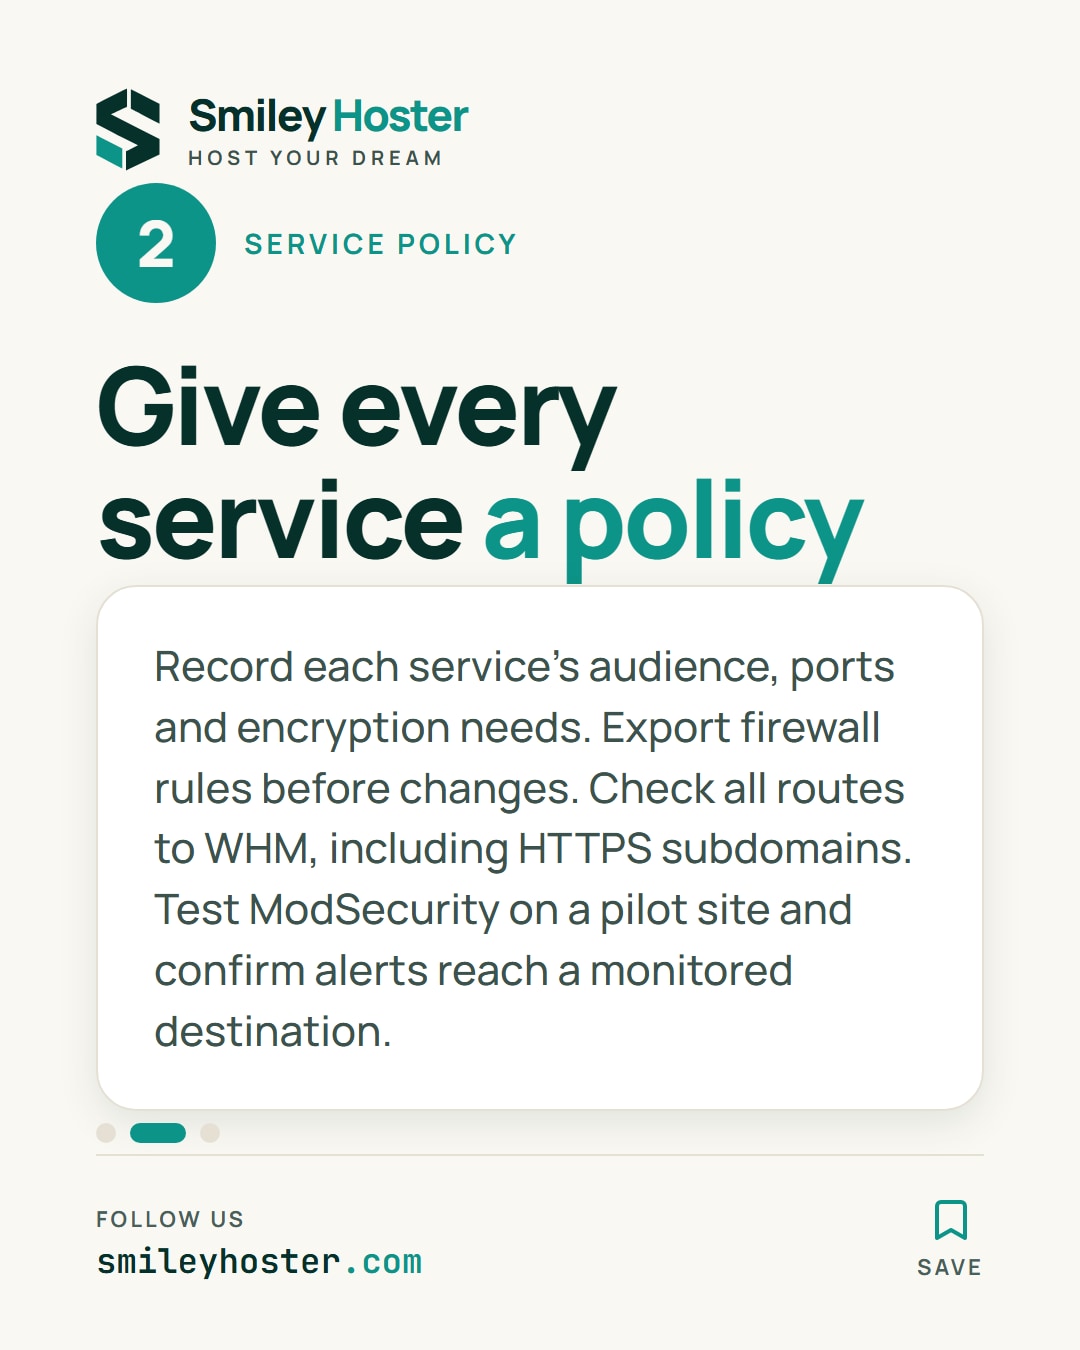
Établissez une liste : web public, courrier, DNS autoritaire, panneaux et accès de maintenance. Pour chaque service, indiquez son public, ses ports et son besoin de chiffrement. Désactivez les fonctions inutilisées après vérification de leurs dépendances.
Utilisez un gestionnaire de pare-feu compatible avec votre système. Si vous retenez CSF, vérifiez d’abord sa provenance, sa maintenance et sa compatibilité avec votre installation ; ne superposez pas CSF et firewalld. Sauvegardez les règles existantes avant changement.
Restreignez l’administration aux réseaux prévus lorsque votre usage le permet. Testez aussi les sous-domaines de service accessibles sur HTTPS : fermer uniquement le port WHM ne démontre pas que tous ses chemins d’accès sont fermés.
Activez un jeu de règles ModSecurity maintenu et testez connexion, formulaire et téléversement sur un site pilote. Une exception doit viser une règle et un contexte précis. Configurez les mises à jour automatiques adaptées à la plateforme, leur surveillance et une fenêtre de redémarrage maîtrisée. Vérifiez enfin les destinataires des alertes de sécurité et de service.
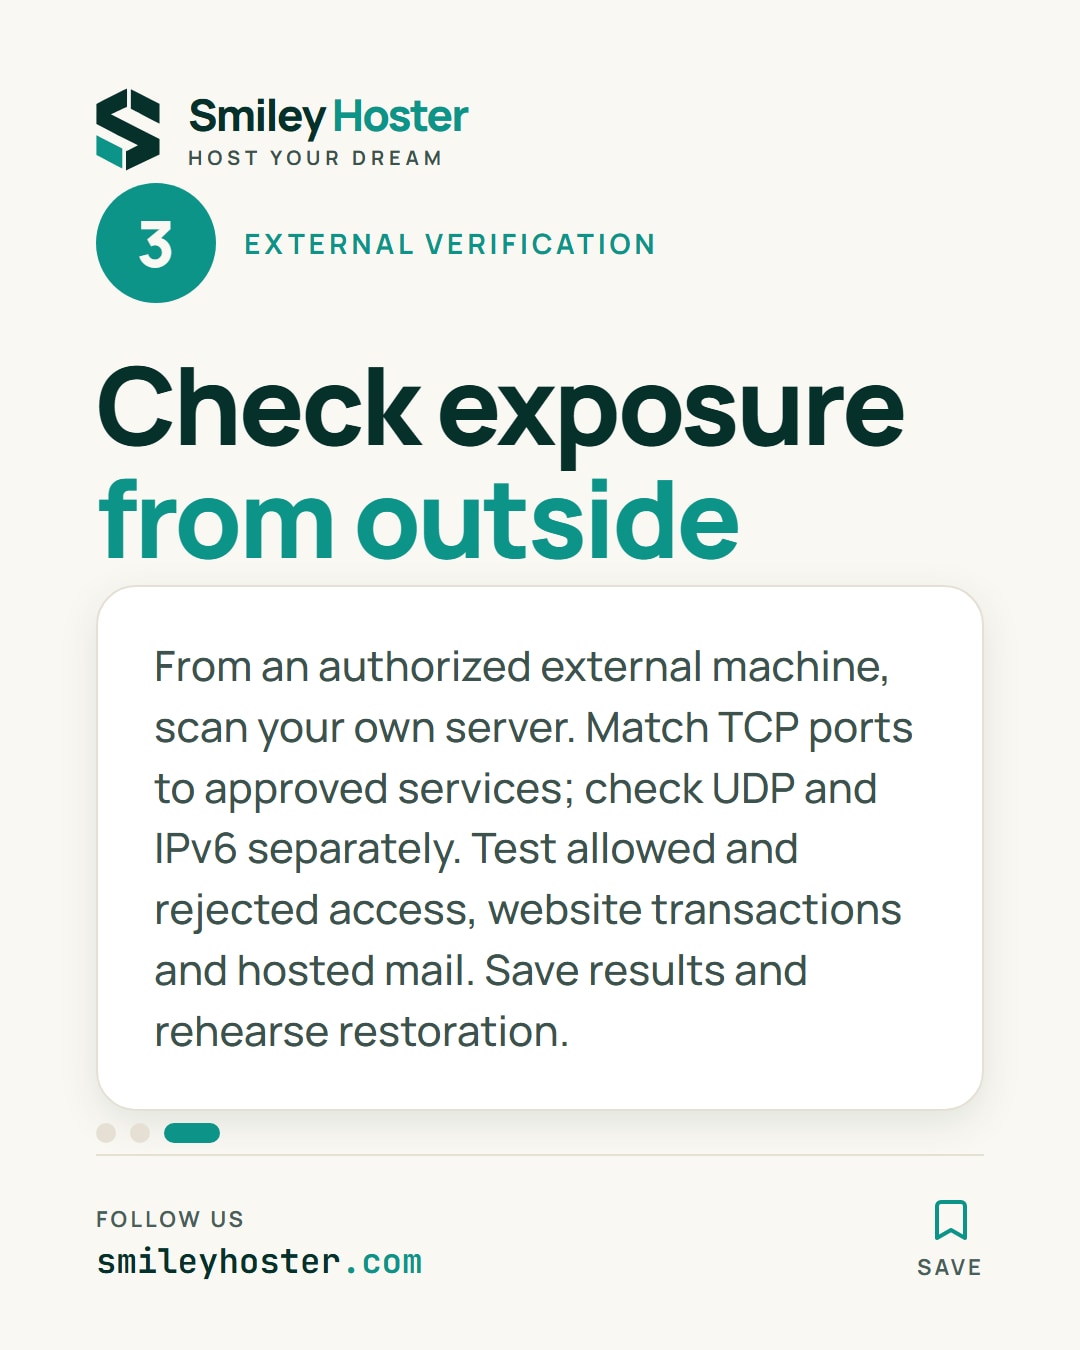
3. Effectuer une recette externe
Sur le serveur, relevez les sockets en écoute :
ss -lntupDepuis une machine externe autorisée, examinez votre propre IP publique, ici remplacée par une adresse d’exemple :
nmap -Pn -sT -p- 192.0.2.10Comparez chaque port TCP découvert avec l’inventaire. Ce test ne couvre pas UDP : vérifiez séparément les services UDP utilisés, notamment DNS, et répétez les contrôles sur IPv6 si activé.
Terminez par une connexion administrateur autorisée, un accès refusé depuis un réseau non autorisé, un essai web et un échange mail si ce service existe. Lancez Security Advisor et documentez chaque écart restant. Conservez les résultats, une sauvegarde hors serveur et une procédure de restauration testée avant d’accueillir des clients.
Sources : cPanel — security settings, cPanel — firewall services.
Retrouvez-le dans nos publications
Les étapes clés de cet article, en carrousel. Suivez-nous pour découvrir les prochaines. Nos publications sont rédigées en anglais.