Dans son article du 17 septembre 2026, Kinsta examine les interactions entre WordPress et les agents logiciels. Avant d'ajouter une automatisation, vérifiez une tâche plus simple : un lecteur sans connexion peut-il retrouver un article public précis, sans recevoir de contenu réservé ?
1. Choisir un article témoin
Sélectionnez un article publié et non protégé par mot de passe. Notez son titre, son adresse et son identifiant depuis l'administration. Prenez un contenu dont vous connaissez la dernière modification ; vous pourrez comparer le résultat à une référence réelle.
Depuis un terminal équipé de curl, remplacez le domaine et l'identifiant ci-dessous. Aucun mot de passe ni cookie de connexion n'est nécessaire pour ce test de lecture publique.
base='https://example.com/wp-json/wp/v2'curl -sS -D headers.txt \ "$base/posts/123" -o post.jsonOuvrez les deux fichiers localement. Vérifiez le statut HTTP, puis que le corps contient un objet JSON correspondant à l'article choisi. Si vous obtenez une page HTML de connexion ou un défi de sécurité, notez ce résultat : une réponse affichable dans un navigateur n'est pas forcément exploitable par votre lecteur.
2. Comparer la réponse au contenu visible
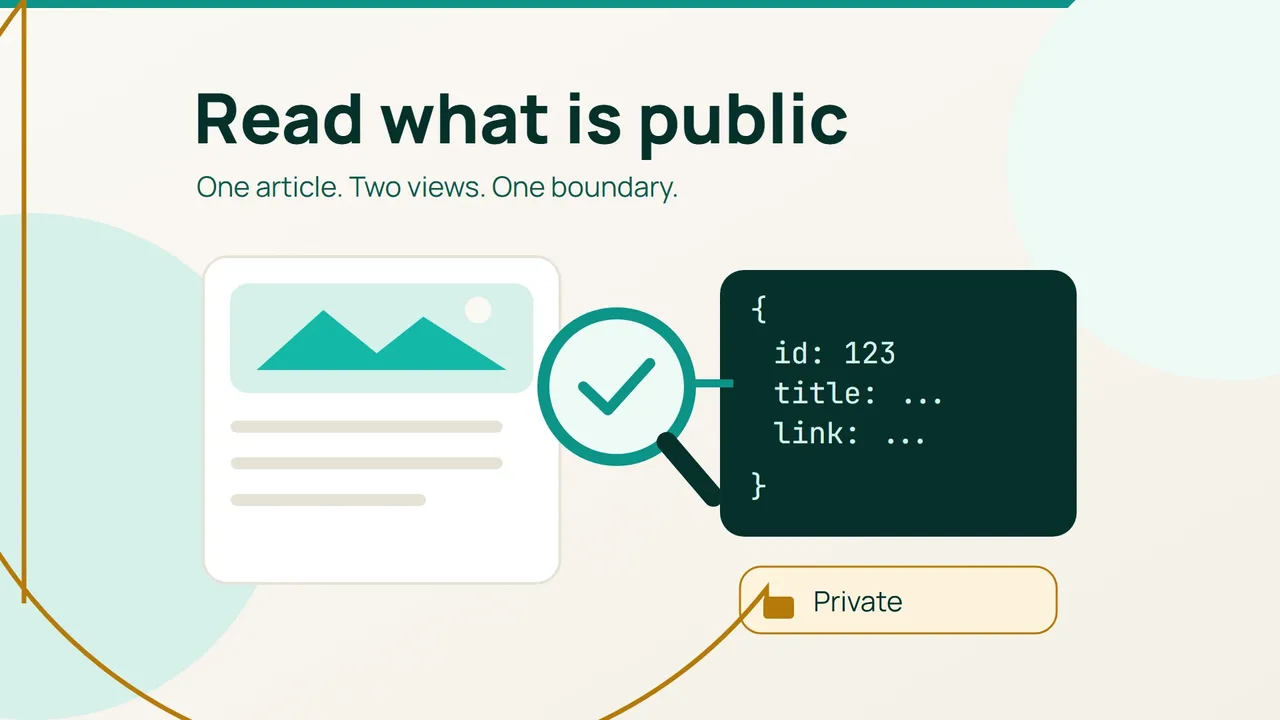
Dans post.json, confrontez id, link et le titre à vos notes. Examinez aussi le contenu renvoyé et sa date de modification. La référence WordPress documente ces champs ; leur présence ne dispense pas de vérifier que vous avez interrogé le bon site.
Ouvrez ensuite la page publique dans une fenêtre privée. Comparez un passage récemment changé, un lien et un caractère accentué. Un contenu rendu peut contenir du balisage : le lecteur doit le traiter comme une donnée, sans l'exécuter.
Si les versions divergent, relevez l'heure et la différence exacte. Faites examiner les caches, les extensions et les éventuelles transformations de contenu par la personne qui maintient le site. Ne désactivez pas globalement la protection du site pour obtenir une réponse positive.
3. Vérifier la limite de lecture
En préproduction, créez un brouillon de contrôle sans donnée sensible et notez son identifiant. Répétez la lecture sans authentification avec cet identifiant. Le contrôle réussit si aucun contenu réservé n'est renvoyé ; conservez le statut et le message reçus, qui peuvent varier selon les protections installées.
N'essayez pas de contourner un refus. Si le brouillon apparaît, suspendez la connexion du lecteur et transmettez les éléments au responsable technique. Ce test ponctuel ne constitue pas un audit complet de sécurité.
Votre fiche de validation doit garder la cible, l'heure, le résultat de lecture publique et celui du brouillon. Vous disposez ainsi d'un point de départ sûr pour un lecteur limité à cette tâche, sans lui fournir un compte administrateur.
Sources : Kinsta et WordPress.