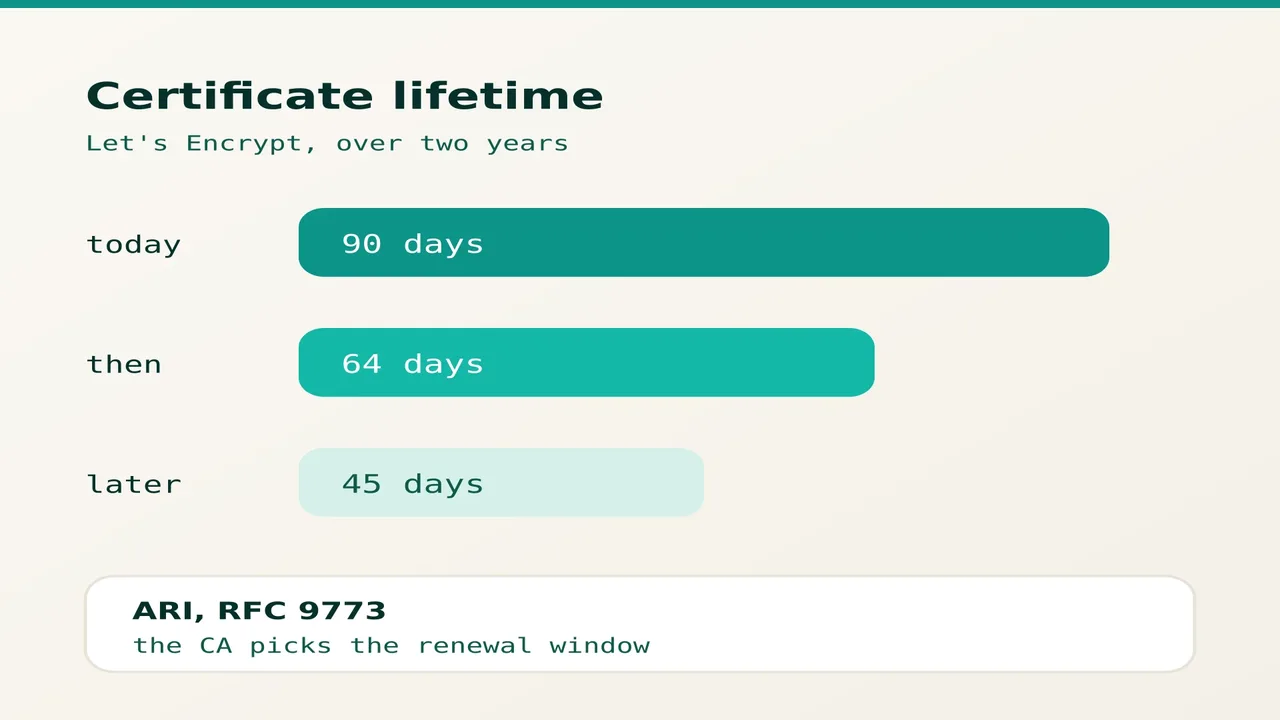
Let's Encrypt a annoncé en février 2026 le passage progressif de la durée de vie des certificats de 90 jours à 64 jours, puis à 45 jours, sur deux ans. Un renouvellement fait à la main chaque trimestre ne suivra plus ce rythme. Dix minutes suffisent pour vérifier que le vôtre est automatique et qu'il vous prévient quand il échoue.
1. Vérifier ce qui renouvelle votre certificat aujourd'hui
Commencez par lire les dates du certificat réellement servi par votre site :
echo | openssl s_client -servername \ votre-domaine.ma -connect \ votre-domaine.ma:443 2>/dev/null \ | openssl x509 -noout -datesLa ligne notAfter donne la date d'expiration. Si elle est proche et que personne n'est intervenu sur le serveur depuis des semaines, vous avez trouvé votre problème.
Sur un hébergement mutualisé avec cPanel, le renouvellement est assuré par AutoSSL : ouvrez SSL/TLS Status et vérifiez que le domaine et le sous-domaine www sont couverts, sans exclusion. Sur un VPS que vous administrez, listez ce que Certbot connaît :
sudo certbot certificatesUn domaine absent de cette liste n'est renouvelé par personne.
2. Rendre le renouvellement automatique
Testez le renouvellement à blanc, puis vérifiez que la minuterie existe :
sudo certbot renew --dry-runsystemctl list-timers | grep certbotLe test à blanc rejoue tout le processus sans consommer de certificat : s'il passe, le vrai renouvellement passera aussi. Si aucune minuterie n'apparaît, activez-la avec sudo systemctl enable --now certbot.timer. Pensez au rechargement du serveur web après renouvellement, avec l'option --deploy-hook : un certificat renouvelé mais jamais rechargé reste invisible pour vos visiteurs.
Gardez enfin Certbot à jour, avec certbot --version. Les versions récentes interrogent l'extension ARI, normalisée dans la RFC 9773 : au lieu d'un seuil fixe de 30 jours, le client demande à l'autorité de certification la fenêtre de renouvellement recommandée. Le jour où la durée de vie tombera à 45 jours, ou en cas de révocation, il s'adaptera sans que vous touchiez à la configuration.
3. Être prévenu quand le renouvellement casse
Un renouvellement automatique qui échoue en silence est plus dangereux qu'un renouvellement manuel. Regardez d'abord ce que le service a fait le mois dernier :
sudo journalctl -u certbot.service \ --since -30d | tail -20Ajoutez ensuite un contrôle hebdomadaire. La commande suivante n'affiche rien tant qu'il reste plus de quatorze jours, et signale l'expiration proche sinon :
CERT=/etc/letsencrypt/live/domaine.ma/cert.pemopenssl x509 -in "$CERT" -noout \ -checkend 1209600Placez-la dans un script lancé une fois par semaine par cron : cron vous envoie par courriel tout ce que le script affiche, donc un silence signifie que tout va bien. Sur un hébergement mutualisé, vous n'avez pas cet accès : lancez alors la commande openssl s_client de la première section depuis votre poste, au même rythme hebdomadaire.
Sources : Let's Encrypt, Let's Encrypt.